


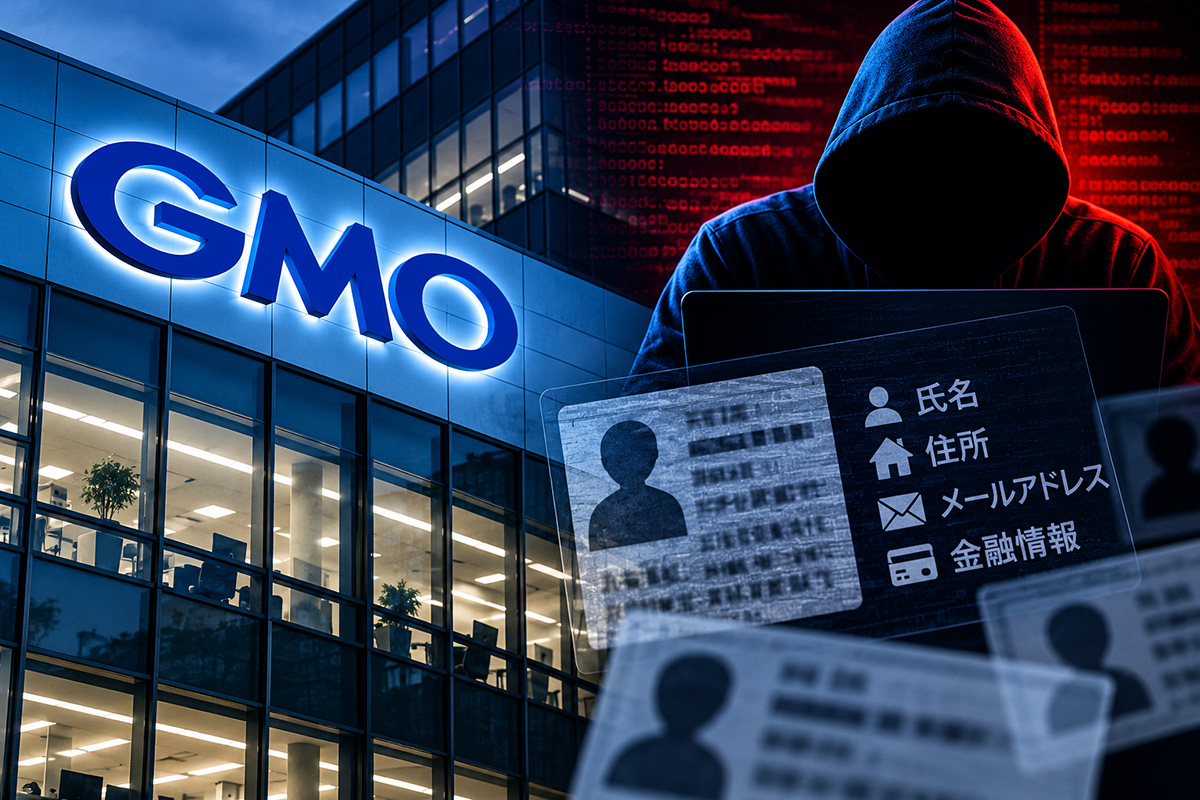
GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセス事件が、新たな局面を迎えている。
10月27日正午、攻撃者を名乗る集団が顧客の個人情報を公開すると予告していた。攻撃者側が利用者1人の情報と称する内容を掲載したとの報道もあるが、その真偽や実際の流出範囲は確認されていない。
GMOはすでに顧客情報が外部に持ち出された事実を認めている。ただし、今回攻撃者が公開したとする情報が本物かどうかは別問題だ。
約80億円の身代金要求を拒否
攻撃者側は当初、GMOに5000万ドル(約80億円)を要求。その後、100万ドル(約1億6000万円)の支払いを迫り、27日正午を期限に顧客情報の公開やランサムウェア攻撃を予告した。
ITmedia NEWSによると、GMOは要求に応じず、顧客から端末を預かってマルウェア感染の有無などを調査している。
身代金を支払っても情報の削除が保証されるわけではない。GMOの支払い拒否には合理的な理由がある。しかし、企業と攻撃者の対立によって、利用者個人が脅迫の対象となる事態は深刻だ。
不正取引は補償、個人情報の被害は?
GMOは10月24日の公式発表で、顧客情報の外部持ち出しを確認したほか、一部利用者から身に覚えのない金融取引の報告を受けたと説明した。
同社は現行利用者に一律5000円の見舞金を支払い、不正アクセスに起因すると認定した取引損失を補償する方針だ。
ただし、補償対象は実際に確定した取引損失や手数料などで、得られたはずの利益や間接損害は対象外となる。
問題は、個人情報の公開による被害だ。氏名などがネット上にさらされれば、詐欺や嫌がらせ、信用毀損などの二次被害につながりかねない。こうした損害への補償については、現時点で具体的な方針が示されていない。
身代金拒否は正しくても、被害者は誰が守るのか
TBS NEWS DIGによると、GMOは利用者に対し、安全な端末からのパスワード変更やウイルスチェックを呼びかけている。
身代金要求に屈しないことは重要だ。しかし、それだけで企業の責任が果たされるわけではない。
今回の事件で問われるのは、不正アクセスを許した企業が、顧客の財産だけでなくプライバシーをどこまで守る責任を負うのかという問題だ。
GMOには攻撃者との対決姿勢だけでなく、個々の被害者に対する実効性のある救済策を示すことが求められる。
コメント