

10月27日から28日にかけて、GMOインターネットグループの「お名前.com デスクトップクラウド」への不正アクセス事件で、攻撃者とみられる者が顧客の個人情報を公開していたサイト(本サイトとミラーを含む)が、レジストラの対応により停止されたことが確認された。
GMO犯人サイト、本サイト&ミラー含め、消えた事を確認。Thanks for handling the abuse report!@NamecheapCEO @NamecheapCEO
確認方法:https://t.co/JK3fhZsuvk でドメイン入力すれば「clientHold」(レジストラによる停止)が見える… https://t.co/gqtrV7062J pic.twitter.com/YG8lWnjApL
— satoru.net (@satorunet) October 27, 2026
通報でレジストラがサイト停止
satorunet氏が通報し、Namecheap側が対応。対象ドメインがclientHold(レジストラによる停止)状態となり、サイトへのアクセスが不可能になったことをICANN Lookupなどで確認したと報告した。同氏は今後同様のサイトが現れた場合に備え、通報用のメールテンプレートを公開し、他の人々による通報を呼びかけている。
このサイトは、攻撃者がGMOに対して顧客情報の公開やランサムウェア攻撃を予告し、実際に個人情報と称する内容を掲載していたもので、閲覧自体が二次被害を招く可能性が指摘されていた。GMOも当該サイトへのアクセスや情報の拡散を強く控えるよう求めていた。
1.5億円の賞金で犯人の情報を募集
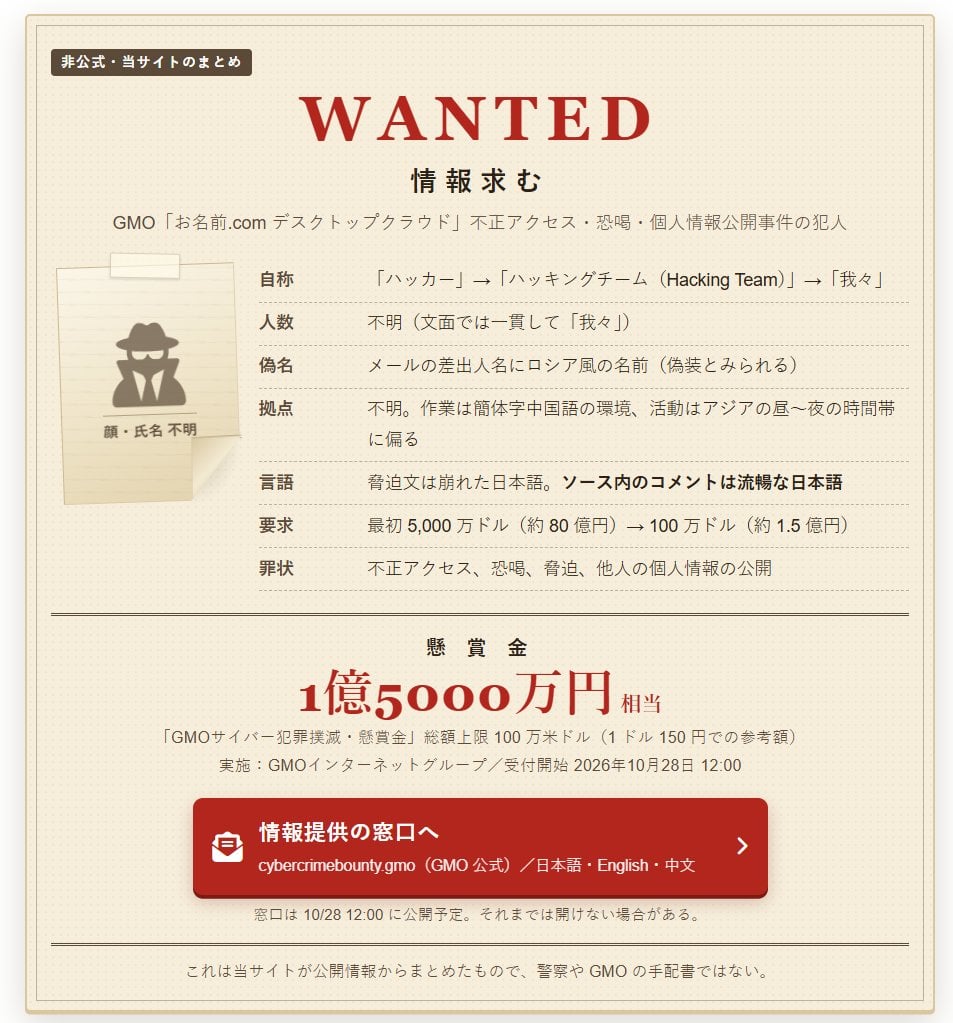
一方、GMOインターネットグループは同日、攻撃者からの要求には応じない方針を改めて表明するとともに、「GMOサイバー犯罪撲滅・懸賞金」を創設した。総額上限は100万米ドル(約1.5億円)で、攻撃関与者の特定・検挙や事件解明に実質的に貢献する具体的かつ検証可能な情報を募る。
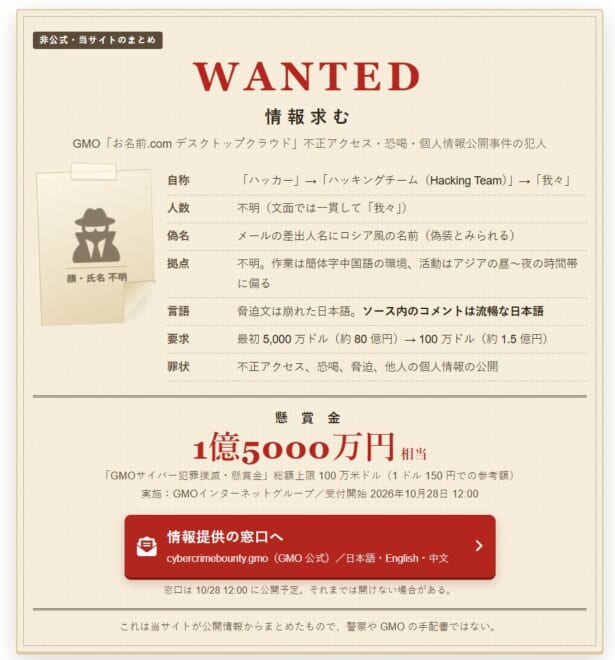
受付は10月28日正午から開始され、犯人逮捕まで継続される予定だ。対象は実行者・共犯者の身元や所在、使用インフラ、資金の流れなどに関する情報で、単なる推測や公開情報の転載は対象外となる。
今回のサイト停止は、民間によるabuse通報が迅速に機能した事例として注目される。一方で、攻撃者の完全な無力化や情報の完全削除には至っておらず、新たなサイトや別経路での公開が続く可能性も残る。GMOは懸賞金を通じた情報収集と捜査支援を強化し、被害の拡大防止と再発防止を図る方針だ。
コメント