


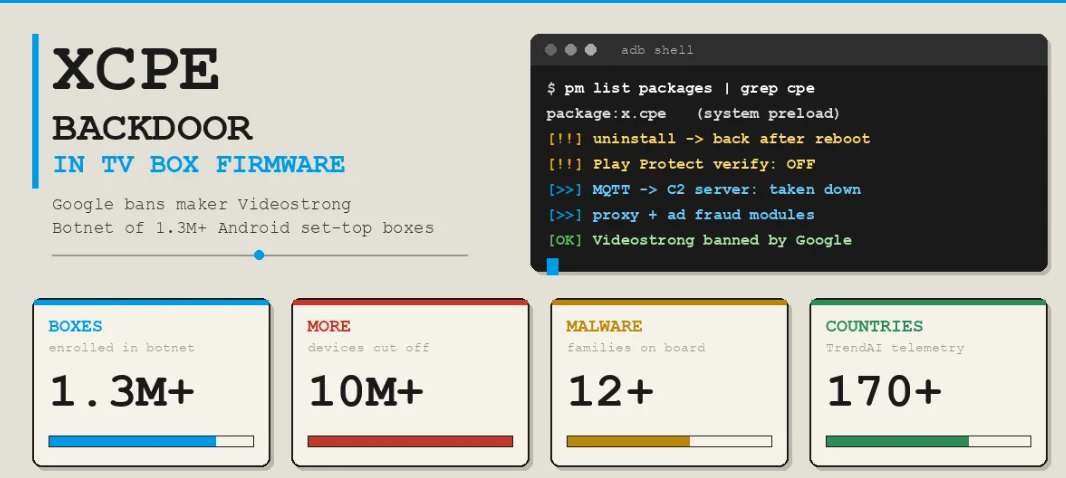
Googleは11月2日、130万台超のTVボックスなどを組み込んだ不正ネットワーク「XCPE」を、業界各社と共同で無力化したと発表した。中国の端末メーカーVideostrongが意図的にバックドアを開発・運用し、犯罪者にアクセス権を販売していたと、高い確度で判断している。
端末を売り、その購入者の回線でも稼ぐ
TVボックスは、テレビに接続して動画配信などを利用する小型端末だ。調査会社Synthientは、「MECOOL」ブランドの市販端末を解析し、機器の基本ソフトであるファームウェアにバックドアが組み込まれていたと報告した。利用者が怪しいメールを開いたり、不正アプリを入れたりする前から、侵入経路が用意されていたことになる。
仕組みの核心は、端末への継続的なアクセスを収益化することにある。Googleによると、メーカー側は犯罪者の追加プログラムを端末に送り込み、広告の不正表示や、家庭の通信回線を第三者に使わせる「住宅用プロキシ」への無断参加などを行っていた。
家庭の回線を経由すれば、第三者の通信が一般利用者の自宅から発信されたように見える。消費者は機器代を払ったうえに、自分の回線まで勝手に商品にされていたわけだ。
「認証済み」でも防げなかった
この事件が突きつけるのは、製品を販売した後も、メーカーが利用者の機器にどこまで介入できるのかという問題である。遠隔更新は便利だが、その権限を握る側が悪用すれば、家庭に置いた機器が犯罪の入口になる。
さらに深刻なのは、Googleの審査にも盲点があったことだ。同社によると、Videostrongは不正コードを難読化し、初回起動後に読み込ませることで検査の隙を突いた。Googleは同社との関係を打ち切り、認証端末の製造・販売などから排除するとともに、審査の改善を進めている。
Synthientは対象機器の販売停止を求め、利用者にも接続をやめて処分するよう勧告している。指令サーバーの停止と、手元の端末から不正プログラムが消えることは別だからだ。
中国製の通信機器には警戒が必要
今回の調査が指摘したのは、特定メーカーによる金銭目的の不正で、中国政府が関与した形跡はない。米国政府はファーウェイの製品に中国政府のバックドアが仕掛けられていると主張して米国内での販売を禁じたが、ファーウェイは否定している。
それでも、販売店や認証事業者の責任は重い。消費者に内部のプログラムを検証させることはできない。「売るときに動けばよい」という商売では、ネットにつながる家電の安全は守れない。
コメント