

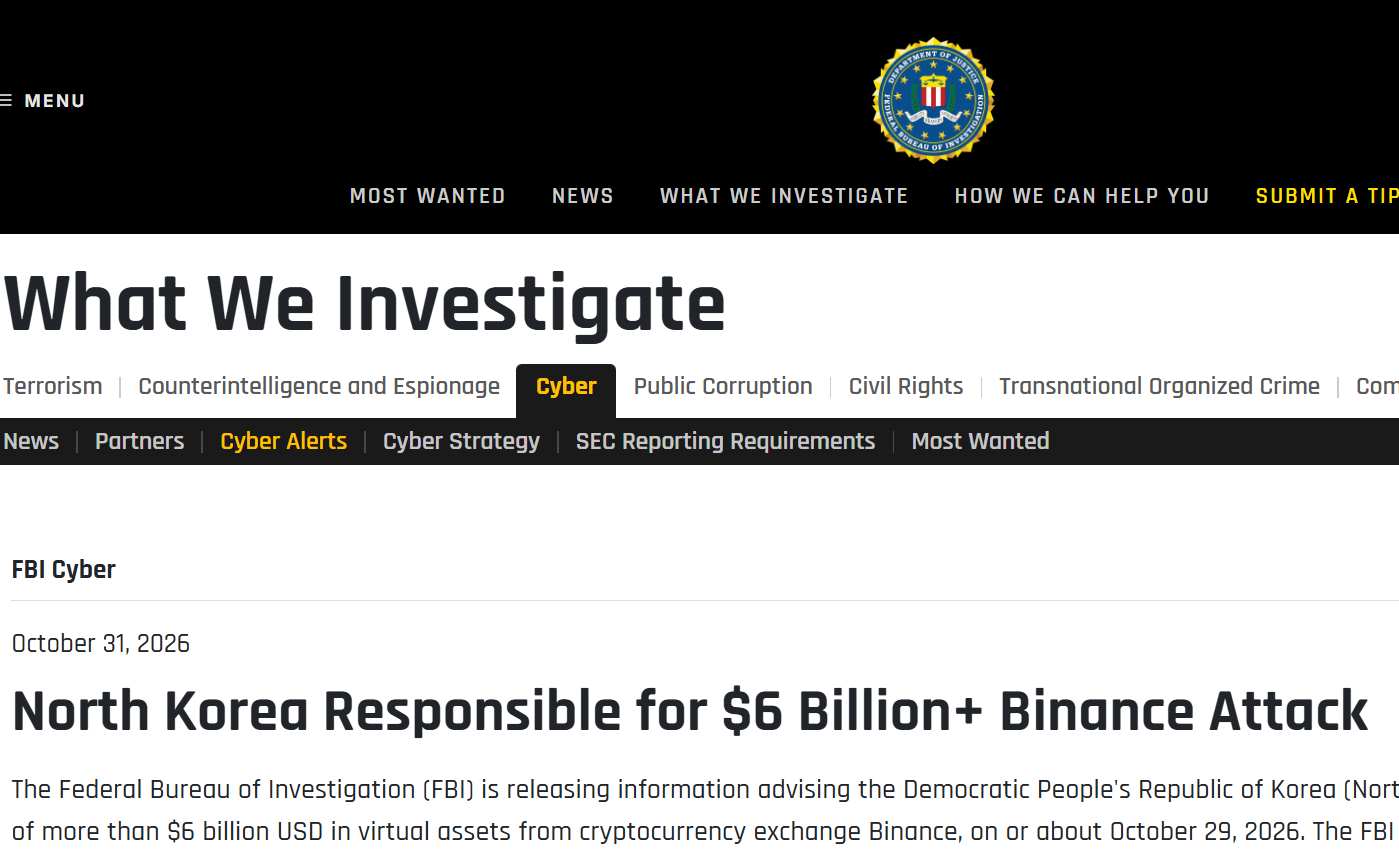
世界最大の暗号資産交換所バイナンスから約63億ドルが盗まれた事件で、米連邦捜査局(FBI)は10月31日、北朝鮮が犯行に関与したと発表した。
約20分で巨額の資産が流出
ブロックチェーン分析会社TRM Labsによると、攻撃は10月29日に発生し、10のブロックチェーン上で約63.6億ドル相当の資産が流出した。大半は約20分間に集中しており、同社は暗号資産の窃盗として過去最大と位置づけている。
FBIは被害額を「60億ドル超」とし、この攻撃を北朝鮮による「TraderTraitor」と呼ぶサイバー活動に帰属させた。ただし、今回の発表では、関与を特定した詳しい証拠や侵入経路までは明らかにしていない。
盗んだ資産の洗浄を阻止できるか
捜査の焦点は、流出した資産の移動と換金をどこまで食い止められるかに移っている。
FBIなどは、攻撃者が盗んだ資産を主にイーサリアムへ交換する動きを確認した。今後は分散型金融(DeFi)や即時交換サービスを使い、資金洗浄を進める可能性があるという。関連アドレスを公表し、交換所や分析会社などに取引の遮断を求めている。
一方、ロイターによると、バイナンスは顧客の損失を自社資金で補填する方針を示した。ただし、顧客向けの資産補填と、犯人から盗難資産を取り戻すことは別である。補填が進んでも、流出資産の追跡と凍結は引き続き必要になる。
Bybit事件に続く北朝鮮の関与
北朝鮮による大規模な暗号資産窃盗は、今回が初めてではない。FBIは2025年2月にも、交換所Bybitから約15億ドルが盗まれた事件について、北朝鮮のTraderTraitorによる犯行だと発表していた。今回の被害額は、その約4倍に達する。
今回の事件が示すのは、暗号資産の安全性を、ブロックチェーンそのものの仕組みだけでは評価できないということだ。利用者の資産を動かす権限や、取引を承認するシステムが攻撃されれば、被害は短時間で広がり得る。
交換所には、資産の裏付けを示すだけでなく、侵入を許した原因と再発防止策の説明が求められる。同時に、国境を越えて移動する盗難資産を止めるには、捜査機関と民間事業者の連携が欠かせない。63億ドルの窃盗は、暗号資産市場を支える管理体制への厳しい試験となっている。
コメント