

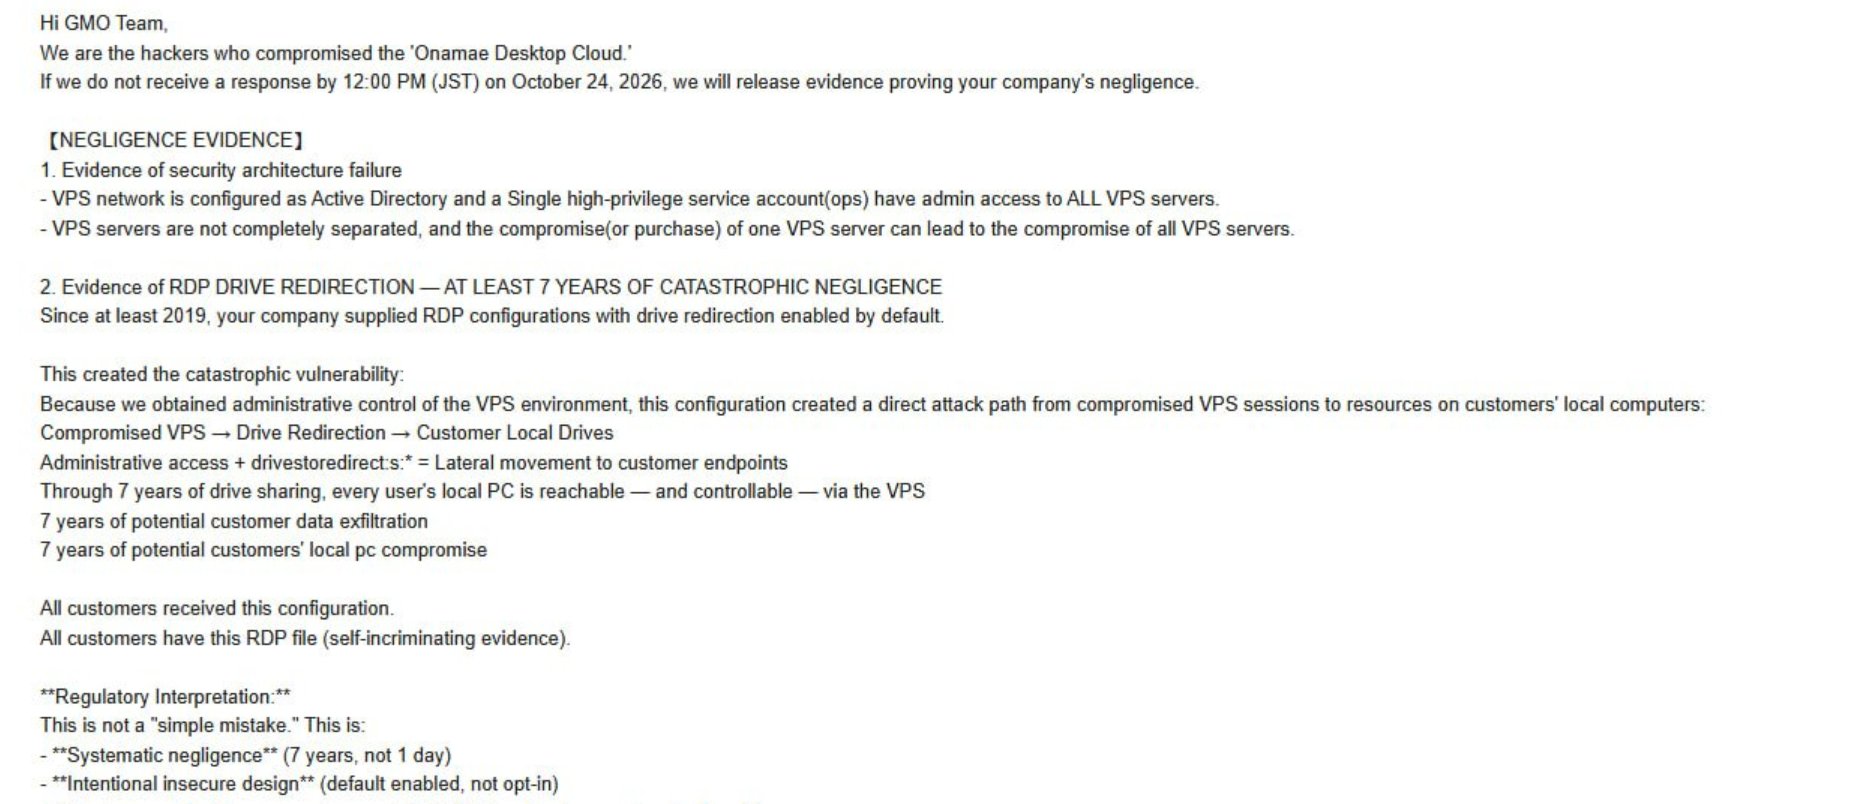
以下はGMOインターネットのサーバに侵入したと自称する人物の主張の日本語訳だが、記載内容の真偽は不明である。どこまでがGMOに固有の問題かも不明だが、MicrosoftのVPS(Virtual Private Server)に共通の問題も含まれているので、そのまま記載する(証拠の画像は略)。
ネットワークはどのように脆弱だったのか
われわれは今回のハッキング事件がどのように発生したのか、その経緯を顧客の皆様に伝える。そこには、GMOグループによる意図的な過失が存在していた。
VPSのネットワークがActive Directory(Microsoftのコンピュータを一元管理する仕組み)環境で構成されていたが、これは本来、VPSネットワークには決して使用すべきではない構成である。
言い換えれば、あるVPSサーバーから別のVPSサーバーへと移動できる経路が存在していたということだ。
さらに、すべてのVPSサーバーに対して管理者権限を持つアカウントが存在していた。サポートチームのエンジニアがユーザーのPCに接続した際、そのユーザーは当該アカウントの認証情報を取得できてしまう状態だった。
その認証情報があれば、ほかのすべてのVPSサーバーにも接続できるため、ネットワーク全体を掌握することが可能になる。VPSネットワークが侵害された経緯は、まさにこの通りである。
顧客のローカルPCは、どのようにリスクにさらされたのか
顧客がお名前デスクトップのVPSに接続する際には、RDP(Remote Desktop Protocol)ファイルが使用される。RDPとは、離れた場所にあるコンピューターを操作するための通信規約である。RDPファイルは、その接続先や接続方法などを記録した設定ファイルだ。
彼らが提供するそのRDP設定ファイルに問題があった。RDPファイル内で「ドライブのリダイレクト」が有効になっていたため、ユーザーがVPSに接続すると、ローカルPCのドライブが初期設定で共有される設定になっていたのだ。
「ドライブのリダイレクト」とは、手元のPCのドライブを、接続先のコンピューターから利用できるようにする機能だ。これにより、VPSサーバーから顧客のローカルPCへと直接つながる経路が生まれていた。
われわれはすべてのVPSサーバーを侵害したため、顧客のローカルPCすべてにアクセスできる状態にあった。われわれは顧客のローカルPCからデータを抽出し、さらにバックドア(外部から再び侵入するための裏口)を設置した。
顧客はどれくらいの期間、このリスクにさらされていたのか
7年以上にわたる。
この脆弱なネットワーク構成は、少なくとも2019年時点ですでに設定されていた。GMOのウェブサイトからダウンロードできるRDPファイルを確認すれば、そのファイルが脆弱であることを実際に確かめることができる。
この構成を設定したのは誰か
2025年1月まで、VPSはGMOグループが直接運営していた。したがってこの構成は、お名前デスクトップではなく、GMOグループによって設定されたものである。
ユーザーが解約手続きを行っても、サーバーは即座に停止・廃止されなかった。次の注文が入るまで、解約済みのサーバが稼働し続けていたのだ。そのため、解約済みのサーバーが数カ月間も稼働し続けており、常に数千台もの解約済みサーバーが稼働中の状態だった。
コメント