

AIの進化は、国家安全保障のあり方そのものを変えつつある。生成AIを使ったサイバー攻撃、偽情報の大量拡散、重要インフラへの攻撃。これらは別々の技術問題に見えるが、問われているのは共通して、危機に直面しても国家と社会が機能を維持できるかという点である。
日本もこの数年で、制度を大きく動かしてきた。2022年の国家安全保障戦略は、サイバー安全保障分野の対応能力を「欧米主要国と同等以上」に向上させるという目標を掲げた。
2025年5月には、能動的サイバー防御の法的基盤となるサイバー対処能力強化法と同整備法が成立し、同年7月には内閣サイバーセキュリティセンター(NISC)を改組して国家サイバー統括室が発足した。そして今年10月からは、一定の条件の下で、攻撃に使われるコンピューターへのアクセス・無害化措置を実施できるようになった。
長く「法的な制約で手が出せない」と言われてきた分野が、ようやく実装の段階に入った。これは大きな前進であり、関係者の努力を評価したい。
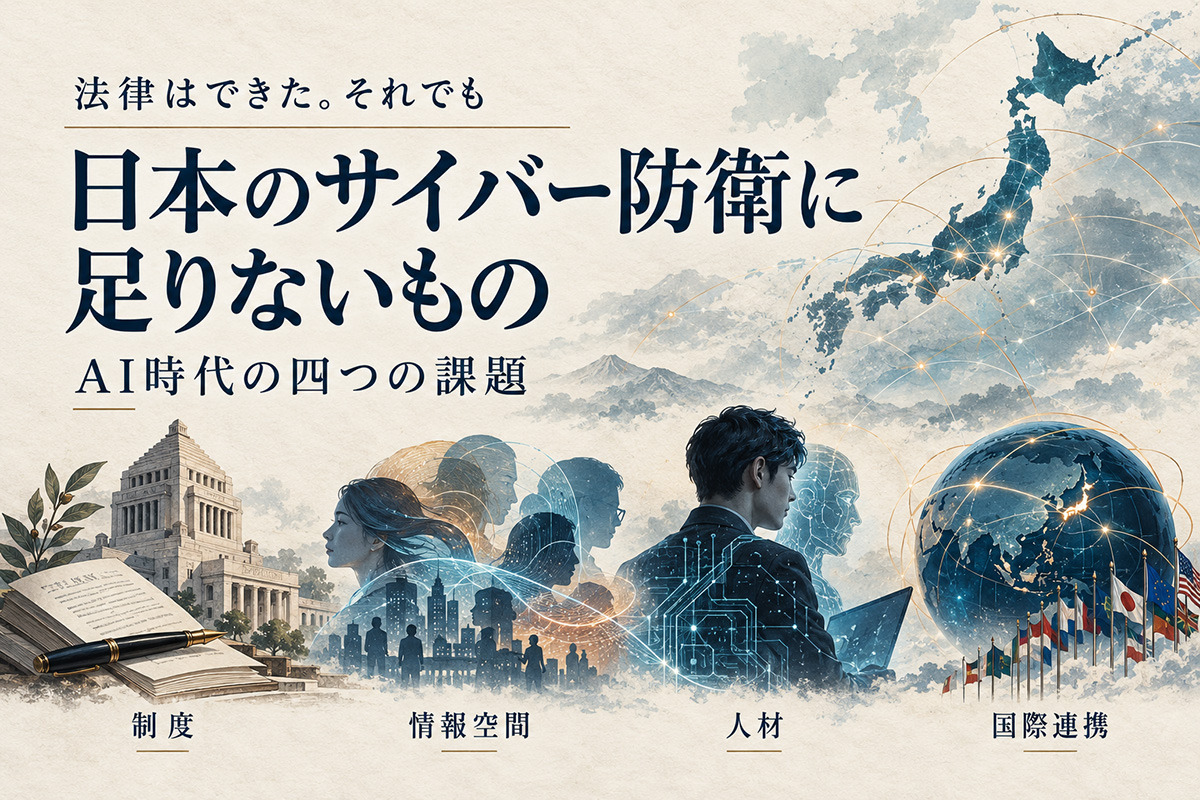
しかし、法律ができたことと、国家として守り切れることは同じではない。AI時代の脅威に照らすと、日本の仕組みにはまだ埋めるべき穴があると私は考えている。以下、海外の専門家の研究や知見を手がかりに、四つの課題を論じたい。
システム防御から「社会の信頼」の保護へ
新しい法律は、その正式名称が「重要電子計算機に対する不正な行為による被害の防止に関する法律」であることが示すように、重要なコンピューターへの不正な行為から被害を防ぐことを目的としている。インフラのシステムを守るための制度としては筋が通っている。
一方で、AI時代の脅威はシステムへの侵入にとどまらない。AIによって、文章、画像、音声、動画を作成するコストは大きく下がった。個人の関心や心理に合わせて情報を届けることも容易になりつつある。
問題は偽情報が一つ流されることではなく、複数のアカウントや媒体を通じて情報が拡散し、あたかも多くの人が同じ見解を持っているように見せかけられることだ。選挙、災害、国際危機の局面で社会の信頼が損なわれれば、政府や企業が正確な情報を発信しても、人々に届かなくなるおそれがある。
この点で示唆に富むのが、NATO戦略的コミュニケーション研究所(NATO StratCom COE)のシニアエキスパート、エリーナ・ランゲ=イオナタミシュヴィリ氏の研究である。
同氏がネヴィル・ボルト氏と共著で2026年2月に公表した『The NextGen Information Environment』は、偽情報を見つけて削除するという従来型の対策だけでは、将来の情報環境の問題を十分に捉えられないという視点に立つ。
情報を生み出し流通させるAI技術基盤を誰が保有・管理するのか。AIは人々が事実に基づいて判断する環境をどう変えるのか。技術の進化が速すぎて、国家や社会がその影響を予測できなくなる危険はないのか。
日本ではサイバー攻撃への技術的な対策が議論される一方、情報空間そのものを国家レジリエンスの一部として捉える視点は、まだ広げる余地がある。人々が共有できる事実を失えば、危機に際して共通の認識を形成し、協力して行動することが難しくなる。サイバー防御と情報空間の健全性を、同じ国家レジリエンスの問題として扱う枠組みが必要ではないか。
人材不足の先にある処遇とAI対応の課題
制度を動かすのは人である。防衛省は、自衛隊のサイバー防衛隊などを中心とするサイバー関連部隊を2027年度末をめどに約4,000人に拡充し、サイバー要員全体では約2万人の体制を目指している。政府の側でも人の手当ては進みつつある。
問題は、社会全体で人材を確保できるかである。国際的な資格団体ISC2が2025年に実施した調査(世界1万6,029人、うち日本1,225人が回答)では、必要な人材を確保できないと答えた日本の回答者は42%で、世界の29%を大きく上回った。給与に競争力がないことを挙げた回答も、日本は39%と世界の25%より高い。さらに、必要な主要スキルとしてAIを挙げた割合は日本が32%(世界41%)、AIツールの導入状況は日本が51%(世界69%)にとどまる。
つまり、日本は、人材の数が足りないだけでなく、専門人材に見合う処遇を示せず、AIを使う側の準備でも世界に後れを取っている可能性がある。AIを使う攻撃者に、AIを使いこなせない防御側が向き合う構図は避けなければならない。
参考になるのがシンガポールである。同国のデジタル・ディフェンス・アライアンス・シンガポール(DDAS)の評議員で、サイバーセキュリティ企業CyberSafeのグループCEOを務めるデイブ・ガルバニ氏は、学校などで若い世代にサイバーセキュリティやAIの安全な利用を伝える啓発活動に関わっている。国家のデジタル防衛を専門家だけの仕事にせず、市民一人ひとりのリテラシーまで含めて考える発想だ。高度な専門家の育成と、社会全体の底上げ。日本にはその両方が必要である。
サイバー防御を支える外交と国際連携
能動的サイバー防御によって、日本は攻撃に対して自ら手を打てるようになった。しかし、サイバー攻撃は国境を選ばない。ある国を狙った攻撃が別の国のインフラを経由して行われれば、被害を受けた国だけで原因を特定し、対処することは容易ではない。攻撃者の特定、証拠の共有、対応方針の調整には、国境を越えた協力が欠かせない。
米戦略国際問題研究所(CSIS)のシニアアドバイザーで、技術と国際安全保障の議論に長く携わってきたジェームス・ルイス博士は、サイバーセキュリティを単なる技術的な防御ではなく、国際政治の問題として捉えてきた。2025年にはランサムウェア対策の国際協力やサイバー外交などを扱う研究を発表し、2026年には米韓のサイバー協力や北朝鮮のサイバー脅威をめぐる議論にも参加している。
国内の法制度が整っても、同盟国・同志国との情報共有や共同対応の仕組みが伴わなければ、その効果は限られる。AIによって攻撃のコストと速度が変わる時代に、国際協力と抑止をどう成立させるのか。技術が進歩するほど、外交と制度設計の重要性は増していく。
AIの民主化で広がる防御の射程
新しい法律の下で、インシデントの報告義務などの官民連携の仕組みは、基幹インフラ事業者を中心に組み立てられている。重要な部分から守るという考え方は合理的だ。しかし、AIはその前提を揺るがしつつある。
NTTセキュリティホールディングスの横浜信一CEOは、AIなどの技術が民主化され、これまで限られた組織にしかできなかったことを、より多くの人が実行できる時代が来るという見方を示している。そして、そのような時代には、人間の重要性や組織・国家の概念そのものが変わる可能性があると指摘する。
AIを利用するための障壁が下がれば、防御技術を開発できる人も増える一方、攻撃にAIを使う主体も増える。基幹インフラ事業者だけでなく、そのサプライチェーンを担う中小企業や自治体、そして個人も、新たな脅威に直面する可能性がある。技術を導入するだけで安全が確保されるわけではない。誰が責任を持ち、異常を検知し、危機の際に判断するのか。人間と組織の役割を、社会全体の規模で改めて設計し直す必要がある。
CYDEF 2026で問う国家レジリエンス
こうした課題を、政府、軍事研究者、シンクタンク、企業、大学が同じテーブルで議論する場として、12月9、10日に東京で国際会議「CYDEF 2026」が開かれる。

テーマは「AI時代の国家レジリエンス」。本稿で紹介した専門家のほか、米国やNATO関連機関、日本の政府・企業・大学などから専門家が集まり、重要インフラの保護、認知戦、外国による情報操作・干渉、AIによる攻撃への対応などを議論する。私もプログラムの企画に携わり、セッションのモデレーターを務める予定だ。
AI時代の国家レジリエンスとは、攻撃を受けない社会をつくることではない。攻撃や混乱に直面しても、社会が必要な機能を維持し、事実に基づいて判断し、国際社会と協力して回復できる力を持つことである。法律という土台はできた。次に問われるのは、その上に情報空間、人材、国際連携、社会全体の備えをどう積み上げるかである。
【参照資料】
- 防衛省『令和8年版防衛白書』(mod.go.jp)
- 防衛省 サイバー人材確保に関する資料(mod.go.jp)
- ISC2 Cybersecurity Workforce Study 2025(@IT 2025年12月25日記事、atmarkit.itmedia.co.jp)
- 能動的サイバー防御の運用開始に関する報道(@IT 2026年10月3日記事、atmarkit.itmedia.co.jp)
- The NextGen Information Environment ― NATO StratCom COE(stratcomcoe.org)
- James Andrew Lewis ― CSIS公式プロフィール・研究一覧(csis.org)
- Quantum Fortitude 2026 ― DDAS(ddas.sg)
- CYDEF 2026 公式プログラム・開催概要・登壇者メッセージ(cydef.net)
コメント