

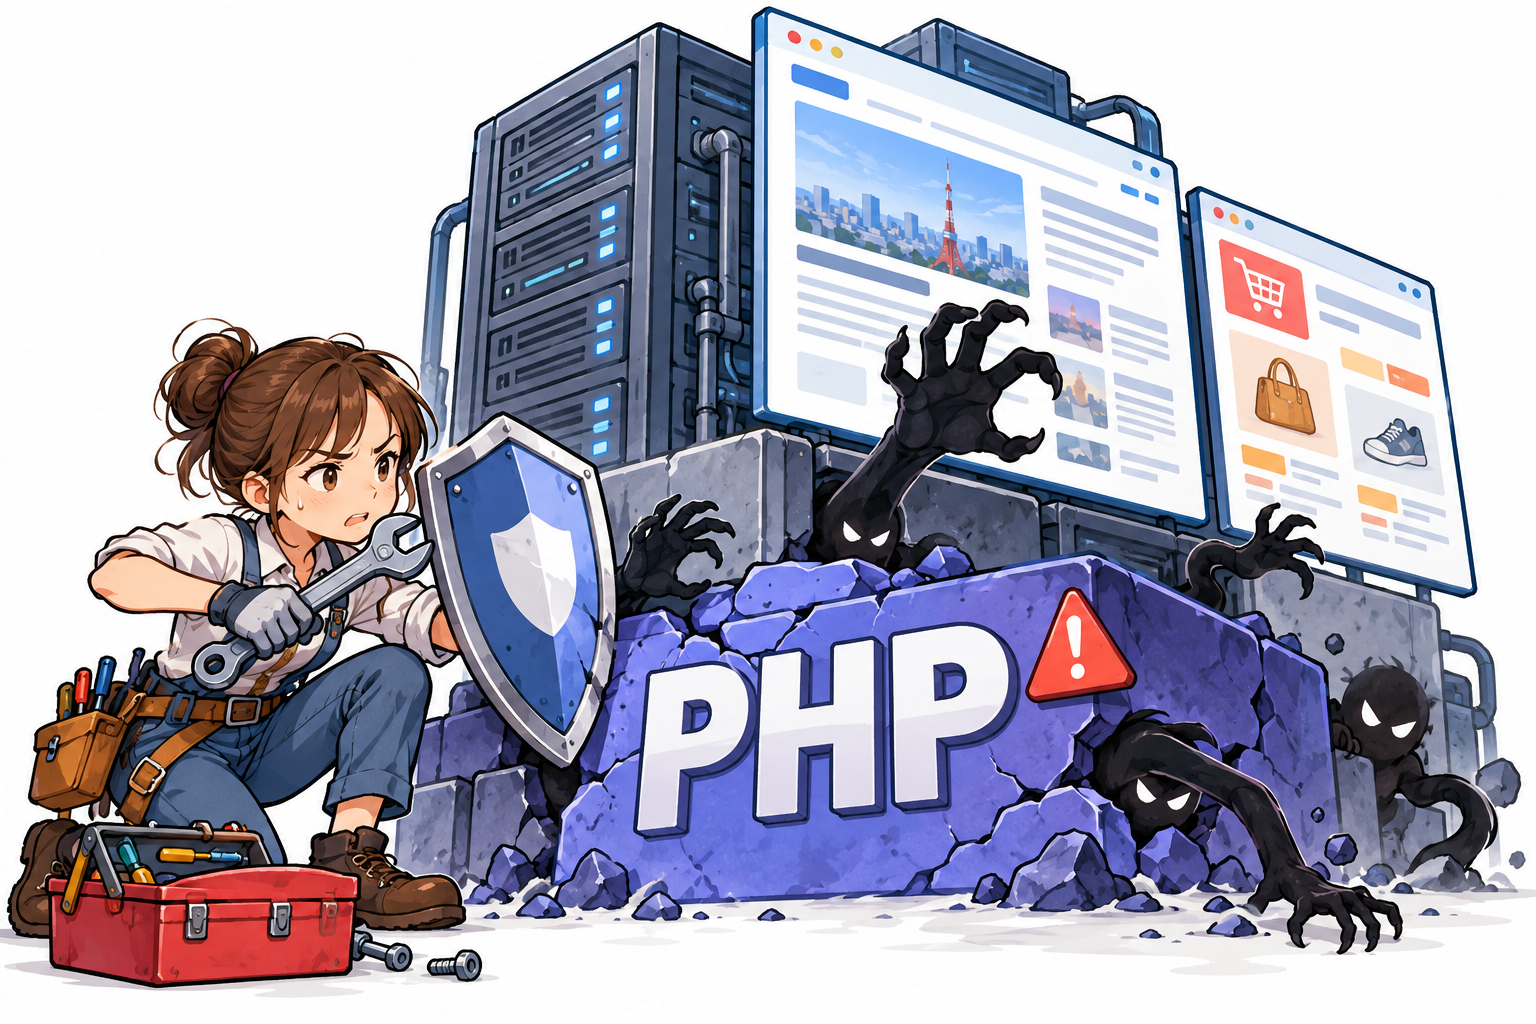
企業のホームページやネットショップを裏側で動かす「PHP」に、重大なセキュリティ上の欠陥が見つかった。開発元は10月21日に修正版を公開し、速やかな更新を呼びかけている。普段は目にしない技術だが、問題を放置すれば、サイトの改ざんや情報流出につながる恐れがある。php.net
PHPはWebサイトの「裏方」
PHPは、サーバー上で動くプログラミング言語だ。利用者からの要求に応じて記事を表示したり、入力された情報を処理したりする。ブログや企業サイトの管理に使われるWordPressも、PHPで動いている。
利用者が見る画面を「店頭」に例えるなら、PHPは注文を受けて商品を用意する「厨房」のような存在だ。その共通の設備に欠陥があれば、多くの店が対応を迫られる。
パスワードを知らなくても攻撃できる
今回の脆弱性は「CVE-2026-109618」と「CVE-2026-109619」の2件。いずれも、ログインしていない攻撃者が、サーバー上で不正なプログラムを実行できる恐れがある。深刻度を示す指標では、10点満点中9.2の「緊急」に分類される。Critical Vulnerabilities in PHP
原因は、PHPが作業用のメモリーを扱う仕組みにある。処理が途中で中断された際、不完全なデータを正常なものとして扱ったり、解放済みのメモリーを参照したりする。この不具合を悪用されると、サイトの改ざんや、サーバーからアクセスできる情報の窃取につながりかねない。cloud.google.com
WordPressの更新だけでは済まない
重要なのは、今回の問題がPHP本体にあることだ。WordPressやプラグインを更新していても、それを動かすPHPに修正が適用されていなければ、対策完了とはいえない。
開発元が公開した修正版は、PHP 8.2.35、8.3.36、8.4.27、8.5.12。サーバー会社などが独自に修正を取り込む場合もあるため、運営者は契約先に適用状況を確認する必要がある。開発元は、設定変更による回避策だけでは完全な解決にならないとしている。php.net
更新できる体制も経営の課題
すぐに修正できない場合、CERT-EUは、修正と確認が済むまでサイトを外部ネットワークから切り離すことも検討するよう勧告している。サイトの一時停止は、被害を防ぐための対応でもある。Critical Vulnerabilities in PHP
一般の閲覧者が、自分のパソコンにPHPの修正版を入れる必要は通常ない。対応の中心はサイト運営者とサーバー管理者だ。
ホームページは、作って公開すれば終わりではない。誰が保守し、緊急時に更新や停止を判断するのか。今回の問題は、企業が見過ごしがちな維持管理の重要性を突きつけている。
コメント