


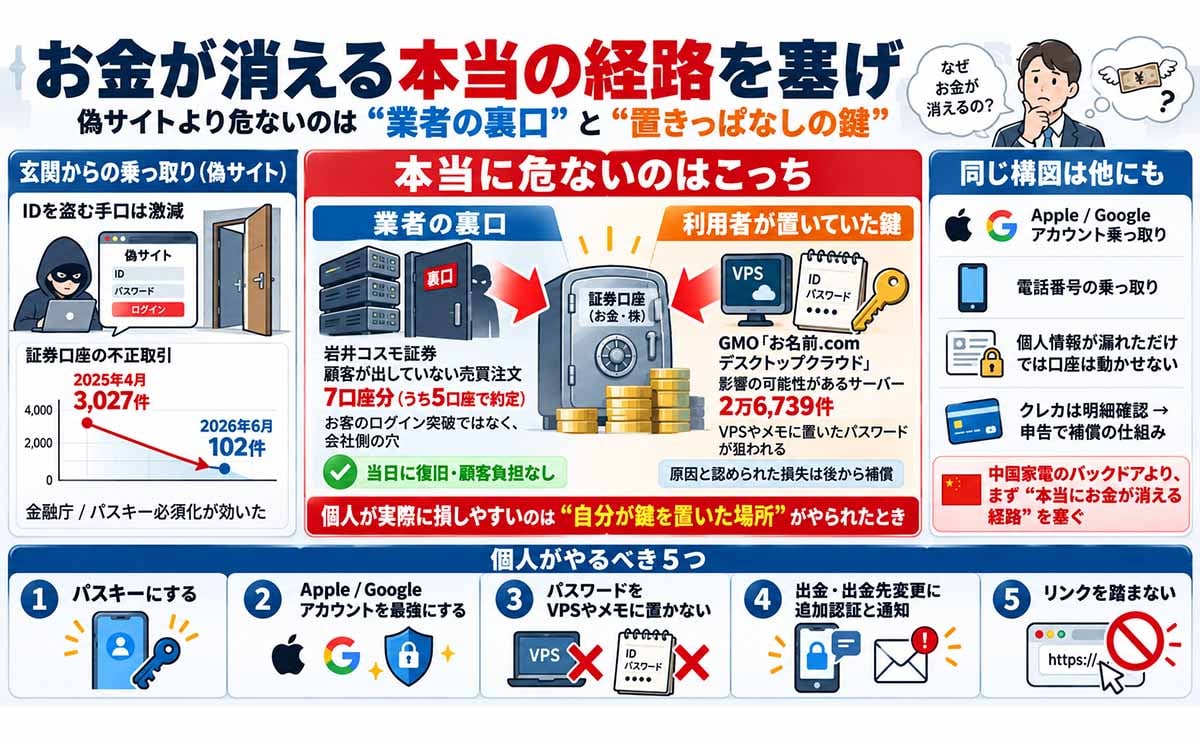
- 10月だけで、岩井コスモ証券で顧客が出していない売買注文が7口座分(うち5口座で約定)、GMOの「お名前.com デスクトップクラウド」で影響の可能性があるサーバー2万6,739件。どちらも「お客のログインを破った」のではなく、業者の裏口と利用者が置いていた鍵から入られた。
- 実は、偽サイトでIDを盗む「玄関からの乗っ取り」は激減。証券口座の不正取引は2025年4月の月3,027件 → 2026年6月は102件(金融庁)。パスキー必須化が効いた。
- 個人が実際に損をかぶりやすいのは「自分が鍵を置いた場所」がやられたとき。岩井コスモ(会社側の穴)は当日に元通り・負担なし。GMO(お客がパスワードを置いたVPS)は、原因と認められた損失を後から補償。Apple/Googleアカウントや電話番号の乗っ取りも同じ構図。
- 個人情報が漏れても、それだけで口座は動かせない。クレカは不正利用されても明細を見て申告すれば補償される仕組みがある。中国家電のバックドアを心配するより、本当にお金が消える経路を塞ぐ方が先。
- 個人がやるべきことは、①パスキーにする ②Apple/Googleアカウントを最強にする ③パスワードをVPSやメモに置かない ④出金・出金先変更に追加認証と通知 ⑤リンクを踏まない、の5つ。
- ただし正直に言うと、委託先の管理機能の穴は個人では防げない。ここは業者の責任で、前回書いた「漏えい企業へのペナルティ」の話に戻ってくる。
こんにちは。永江です。
ランサムウェアの身代金の話は先日書きました。今日はその続き。わたしたち個人にとって一番イヤなやつ。銀行口座と証券口座の乗っ取りです。
きっかけはこれ。岩井コスモ証券のネット取引システムがやられて、お客が出してもいない売買が成立していた。しかも同じ週に、GMOのFX自動売買向けクラウドがやられて、FX口座が勝手に操作されたという報告が相次いだ。
岩井コスモの20日の発表によると、顧客が意図しない発注は7口座分あり、うち5口座で約定されたという。出典:朝日新聞(2026年10月20日)
わたしも証券会社は使ってます。パスキーだ、生体認証だ、出金のたびに追加認証だと、正直めんどくさいくらい厳しい。あれでどうやって入るの?と思うでしょ。わたしも思った。で、調べたら答えはシンプルでした。玄関は破られてないんです。
岩井コスモ証券はネット取引システムの運用・保守をトレードワークスという会社に委託しています。そこが10月14日にやられた。岩井コスモの第2報によると、同じ14日に売買管理システムへの攻撃もあり、7口座で顧客の意図しない売買注文が発注、うち5口座で約定。対象のお客には当日中に連絡して、取引前の状態に戻し、お客の負担はなし。そして今回の不正取引に、漏れた個人情報は使われていないと明記しています。
ここがキモ。報道によると、トレードワークスは「お客のログインには多要素認証やパスキーが入っていて、通常の経路からの不正ログインは防げていた。一部の管理機能に設定の不備があり、それを悪用された」と説明しています。岩井コスモも、パスキー認証が突破されたものではなく、悪意ある第三者がAIを使って脆弱性を突き、総当たり攻撃を仕掛けてきた、と説明したと報じられています。
つまり、お客がめんどくさい思いをして通っている玄関は無傷。運用会社用の勝手口の鍵がかかってなかった。そりゃ入られますわww
もうひとつがGMO。「お名前.com デスクトップクラウド」は、FXの自動売買ソフト(MT4/MT5など)を24時間動かすための、遠隔操作で使うWindowsの仮想デスクトップ(VPS)です。公式発表によると、10月20日に一部のお客のサーバーに不正なプログラムが設置されているのを確認。影響の可能性があるサーバーは2万6,739件で、21日午前4時から全プランのサーバーを順次止めました。
自動売買を24時間回すには、ソフトに証券会社・FX会社の口座パスワードを保存しておくのが普通です。そのサーバーごと抜かれた。報道では、利用者から取引口座で第三者による不正な操作があったという報告が寄せられています。
GMOは24日の第4報で、利用者全員に一律5,000円の見舞金、不正取引で実際に出た損失の補償、さらに政府に能動的サイバー防御の措置を求める方針を発表しています。報道によると、攻撃者とみられる者から金銭要求と脅迫を受けているが応じない、とも。これも構図は同じで、証券会社のログインを破ったわけではなく、正しい鍵を盗んで正面から入ったわけです。
で、「中国のAIが使われている」という話。これは実際に出ています。報道によると、GMOグループのセキュリティ会社(GMOサイバーセキュリティ byイエラエ)が10月19日、日本企業を狙った一連の不正アクセスで、中国で開発されたAIの自律型侵入テストツール「ARTEX」が使われていたことを確認したと発表。調べた攻撃基盤の1台では日本企業約20社が標的になっていて、ほかにもAIを使って日本企業を狙う攻撃基盤を6台見つけた。韓国の金融機関への攻撃でも使われたと報じられ、開発者は公開をやめています。
本来は「自社システムの弱点を探すための道具」なんですよ。それを悪用すると、弱い勝手口を自動で、しかも大量に探してくれる。人間が指示を出してAIに回させるから、攻撃の効率が桁違いになっている。ただし公平に書いておくと、岩井コスモやGMOのデスクトップクラウドの件でARTEXが使われたとは、今のところどこも発表していません。そこは混ぜないでください。
ちなみに、ARTEXを見つけたのがGMOグループの会社で、同じ週にGMO本体のサービスがやられてる。笑えない皮肉です。
| 事案 | どこから入ったか | お客のログインは |
|---|---|---|
| 岩井コスモ証券(10/14) | 委託先の管理機能の設定不備 | パスキー突破ではない(会社説明) |
| お名前.com デスクトップクラウド(10/20確認) | VPS基盤の問題→保存されたパスワード | 正しい鍵で正面から |
| Apple/Googleアカウント経由(10月に注意喚起) | クラウドに保存したパスキー・メモ | 鍵の保管庫を乗っ取り |
| 2025年の大量乗っ取り | 偽サイトでIDとパスワードを入力させる | 玄関から(パスキーで激減) |
「被害が爆発的に増えている」と感じるでしょ。企業への侵入は確かに毎日のように出てます。でも、個人の証券口座が乗っ取られる件数は、数字で見ると逆なんです。
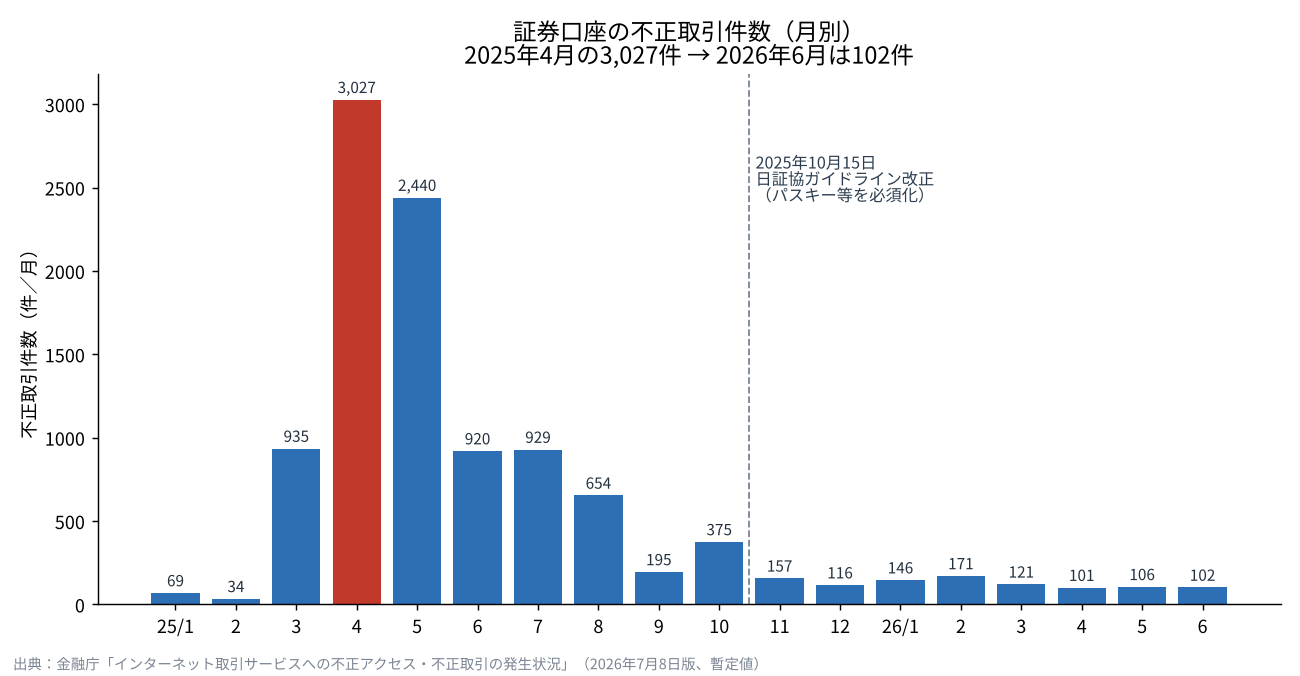
金融庁の集計では、不正取引は2025年4月だけで3,027件。2025年の1年間で約9,850件、乗っ取られた口座で勝手に売られた金額は約3,950億円にのぼりました(これは損失額ではなく、勝手に動かされた取引の総額)。手口はほとんどが、偽サイトでIDとパスワードを盗んで、口座の株を売り、その代金で国内外の小型株を買わせるというもの。乗っ取られた口座には値段の怪しい小型株が残る。あなたが覚えている「知らない外国株が買われていた」事件はこれです。
それが2026年6月は102件。報道ベースですが8月は25件まで落ちています。効いたのはパスキー。金融庁は2025年10月15日に監督指針を改正して、フィッシングに耐性のある多要素認証の必須化を求め、原則2026年6月末までの対応を証券会社に求めました。パスキーは偽サイトでは使えない仕組みなので、偽サイトでいくら入力させても意味がない。
だから犯人側は戦場を変えた。玄関が固くなったから、勝手口と、鍵の保管場所を狙いに来た。10月の事件はまさにそれです。
ここが今日いちばん言いたいところ。岩井コスモとGMO、同じ週の事件なのに、お客の立場がまるで違うんです。
岩井コスモは会社側のシステムの穴。だから会社が当日中に気づいて、当日中に取引前の状態に戻し、お客の負担はゼロ。報道では、委託先のトレードワークスも損失と対応費用を全額負担する方針です。お客は「戻ってきた」で終わり。
GMOは違う。やられたのはお客が自分で口座のパスワードを置いていたVPSです。証券会社・FX会社から見ると、正しいIDとパスワードでログインして、正しく注文が出ている。システム上は「本人の取引」にしか見えない。だから元に戻す仕組みが自動では働かないんです。
GMOは損失を補償すると言っていますが、報道によると中身は「GMOが調査して、今回の不正アクセスが原因と認めた取引の実現損失(取引の差損と手数料など)」。相場の変動による損失や、取引しなければ得られたはずの利益、間接的な損害は対象外。取引先の会社から返金があればその分は差し引かれる。手続きの案内は11月6日まで。つまり証拠をそろえて、認めてもらって、やっと戻る。岩井コスモの「当日に元通り」とは天と地です。
「株の乗っ取りみたいに相場を操作したいのか?」と思うでしょ。2025年の株の乗っ取りは確かにそれで、勝手に買わせた小型株の値段をつり上げる手口でした。でもFXのドル円みたいな市場は世界規模で、数千口座で売買したくらいでは値段は動きません。今回の目的は公表されていませんが、報道によると、攻撃者とみられる者はGMOに金銭を要求していて、国内外70を超える証券会社・FX会社の口座で不正操作を続けると脅している。お客の口座を荒らすこと自体が、身代金を取るための人質になっている構図です。
じゃあ脅しを突っぱねたら被害が広がるのか。短期的にはリスクはあります。でも攻撃者の武器はVPSから盗んだパスワードのコピーだけ。GMOは10月21日から全サーバーを止めていて、新しく盗まれる入口はもう閉じている。利用者がパスワードを変えて接続を切れば、その口座は人質じゃなくなる。逆に払っても、盗んだパスワードは犯人の手元に残るし、「この会社は払う」と知れ渡るだけ。一番効く対策は払うことじゃなく、全員がすぐ鍵を替えることです。
GMOの呼びかけには、こういう怒りの声がたくさん上がっています。もっともです。ただ多くの場合、盗まれたのは「鍵のコピー」なので、本人のパスワードもまだ生きている。GMOが「デスクトップクラウド以外の端末から変えて」と言っているのはそのためです。一方で、会員ページのパスワードまでVPSやブラウザに保存していた人は、先に変えられて本当に締め出されているかもしれない。だから手順は2つに分かれます。
まだ入れる場合
- 手元のスマホやPCから証券会社・FX会社の会員ページに入り、取引口座とMT4/MT5のパスワードを変更
- ログイン中の全セッションを切断する(パスワードを変えても既存の接続が残ることがあるため、GMOも切断を求めています)
- 取引履歴・残高・出金先口座を確認し、二段階認証や通知があればオンに
締め出された場合
- 自分で取り返そうとせず、すぐ取引先の証券会社・FX会社に電話して、口座の凍結・ログイン停止・出金停止を頼む(できるのはその会社だけ)
- 電話番号はメールに書いてあるものではなく、公式サイトに載っているものを使う
- 取引履歴の画面を日時がわかる形で保存しておく。GMOの補償手続きの案内は11月6日までに出る予定と報じられています
GMOと同じ構図、つまり「証券会社は無傷なのに、本人経由で入られる」パターンは他にも出ています。
- 鍵を第三者のサービスに預けている:自動売買のVPS、クラウドのメモ、ブラウザの自動保存。GMOの件がまさにこれ。
- 鍵の保管庫(Apple/Googleアカウント)を乗っ取られる:SBI証券は10月2日、Google・Appleのアカウントを乗っ取られ、クラウドに保存したパスキーやパスワードのメモが悪用されて証券口座に不正ログインされた疑いのある事案(他社で報告されたもの)について注意喚起。SBI証券自身のシステムから情報が漏れたわけではありません。
- 電話番号を乗っ取られる(SIMスワップ):報道によると、PayPay証券は2026年5月8日、犯人が携帯会社をだまして電話番号を自分のSIMに移し、SMSの認証コードで口座に入る「SIMスワップ詐欺」について注意喚起しています(同社では被害は確認されていない)。SMS認証に頼っている人ほど危ない。
- 古い認証方式のまま使っている:野村證券はパスキーを使わない電話認証の「特例口座」について、被害時の補償を限定的にする予定と案内。やられたときの戻り方まで変わります。
- 会社の口座に電話でかかってくる:銀行を名乗る電話で法人口座のネットバンキングに入らせる「ボイスフィッシング」。報道によると警察庁は、2025年11月に被害が再び急増し、1社で4億円を超える被害も出たとしています。中小企業の経営者は要注意。
| 穴があった場所 | 例 | お客はどうなる |
|---|---|---|
| 証券会社・委託先のシステム | 岩井コスモ証券 | 当日に原状回復、負担なし |
| お客が鍵を置いたサービス | GMOデスクトップクラウド | 原因と認められた実現損失を後から補償 |
| お客のアカウント・電話番号 | Apple/Google、SIMスワップ、偽サイト | 管理状況や認証方式しだいで個別判断 |
わかりますかね。穴が会社側なら会社が戻す。穴があなた側なら、あなたが証明する側に回る。だから個人がやるべきことは、「自分経由の入口」を全部ふさぐこと。それが次の⑥の中身です。
「○○万件流出!」というニュースを見るたびに青ざめる人がいますが、落ち着いてください。岩井コスモの件で漏れたのは4,975人分の氏名やメールアドレスなど。岩井コスモ自身が、この情報では証券口座へのログインや取引はできないと説明していて、実際に不正注文には使われていない。
名前とメアドで何ができるかといえば、せいぜい「あなた宛ての偽メールを送る」くらい。つまり怖いのは漏洩そのものじゃなくて、そのあと届く偽メールのリンクを踏むこと。踏まなければよいだけ。携帯のメールはプロバイダやキャリアのメールはやめてGmailにするか、いったんGmaiiに転送させる。これだけで99.9%の詐欺メールは排除されます。
クレジットカードも同じ。報道によると、日本クレジット協会の集計で2025年の不正利用被害は510.5億円、前年比8.0%減。カード利用全体に占める割合は0.038%です。しかもカード会社は普段と違う使い方を検知すると止めるし、多くのカード会社は規約で、届け出から一定期間(よくあるのは60日)さかのぼって不正利用分を補償する仕組み(払うのは店)を持っています。明細を毎月見て、知らない請求があったら電話する。これだけで大半は守れる。逆に言うと、明細を見ないで放置して補償期間を過ぎるのが一番のリスクです。
わたし自身、2013年にイモトのWiFiでカード情報が流出した体験をブログに書いています。クレカは「戻ってくる仕組み」がある。証券口座の乗っ取りや銀行の不正送金とは、怖さのレベルが全然違うんです。
ネットでは「中国製の家電やスマホにバックドアがあって情報が抜かれる」という話が大人気です。でも冷静に考えてほしい。仮にあなたの冷蔵庫の中身が北京に筒抜けになったとして、あなたの口座から1円でも消えますか?ww
一方で、偽サイトや鍵の置き場所を経由した口座の乗っ取りは、実際に何千億円単位の取引を勝手に動かしてきた。中国製のAIツールが攻撃に使われているのも事実。でもそれは、あなたの家電の中じゃなくて、弱い勝手口と、雑に置いた鍵を探すために使われている。
怖がる対象を間違えると、本当に塞ぐべき穴がおろそかになる。家電を捨てる前に、まずパスワードのメモを捨ててください。
ここからが本題。侵入ルートは大きく3つ。玄関(偽サイト)、鍵の保管庫(Apple/Google・VPS・メモ)、業者の勝手口。最初の2つは自分で塞げます。
証券会社が用意しているなら、ログイン・取引・出金のすべてをパスキー(スマホの顔認証・指紋認証)に。SMSのワンタイムパスワードや電話認証は、偽サイトにその場で入力させられたら終わりです。野村證券は、パスキーを使わない電話認証の「特例口座」について、被害に遭った場合の補償を限定的にする予定と案内しています。めんどくさい方式を選ばないと、補償でも不利になる時代です。
「パスワードはAppleのクラウドに置いてるから突破されないでしょ」。半分正解です。Appleによると、iCloudキーチェーン(パスワードとパスキー)はエンドツーエンドで暗号化されていて、Apple自身も中身を読めない。暗号そのものを破られる心配はまずありません。
問題は暗号じゃなくて周り。狙われるのは次の3つです。
- Apple ID/Googleアカウントのパスワードと確認コードを偽サイトで入力させられる。鍵の金庫ごと乗っ取られる。
- 電話番号を乗っ取られる。SMSで確認コードを受け取っている人は、番号を奪われたらコードも奪われる。
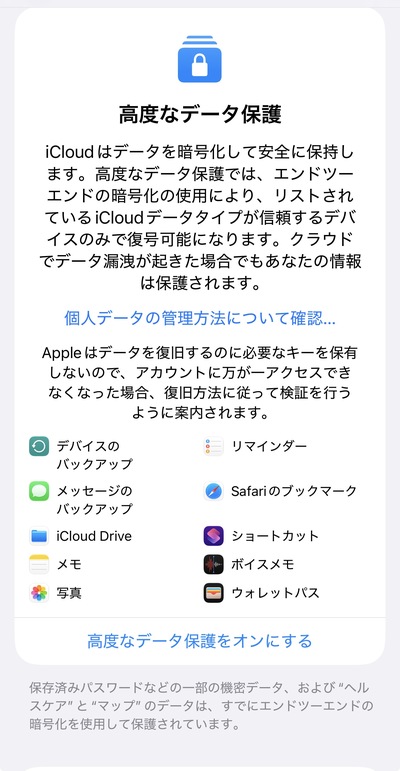
- キーチェーン以外に書いたパスワード。iCloudの「メモ」や「写真」は、標準の設定ではエンドツーエンド暗号化の対象外(「高度なデータ保護」をオンにした場合だけ対象)。パスワードをメモに書いたりスクショを撮ったりしている人は、そこが穴です。SBI証券の注意喚起でも「パスワードのメモ」が悪用された疑いに触れています。
Screenshot
- セキュリティキーを登録する:6桁の確認コードの代わりに、物理的な鍵(FIDO認証済み、最低2本)がないとサインインできなくなる。Appleは、フィッシングなど狙い撃ちの攻撃への保護を強化すると説明。設定→自分の名前→サインインとセキュリティ→二要素認証→セキュリティキー。注意:信頼済みデバイスとキーを全部なくすと、永久にアカウントに入れなくなる可能性がある。2本を別々の場所に保管。
- 「盗難デバイスの保護」をオンにする:iPhoneが自宅や職場など見慣れた場所にないとき、キーチェーンのパスワード・パスキーを使うには顔か指紋が必須になり、パスコードだけでは開けない。Apple IDのパスワード変更などには1時間の待機がかかる。設定→Face IDとパスコード→盗難デバイスの保護(iOS 17.3以降)。パスコードを盗み見されてiPhoneを盗まれる手口への対策です。
- パスワードはキーチェーンだけに置く。メモ・写真・スクショに残さない。どうしても使うなら「高度なデータ保護」をオンにする。
- account.apple.comで定期点検:覚えのないデバイスは削除。登録している電話番号とメールアドレスが自分のものか確認。Appleは、携帯会社にSMS転送が設定されていないかも確認するよう案内しています。
- 自分が操作していないときの承認要求は絶対に許可しない。
- パスキーでログインする。Googleは、パスキーは共有も複製も書き写しもできず、フィッシングに強いと説明しています。
- 2段階認証はセキュリティキーかGoogleの確認画面で。Google自身が、SMSのコードより安全と案内しています。SMSはやめる。
- 再設定用の電話番号とメールを自分のものにしておき、「セキュリティ診断」を定期的に実行。
- 使っていない連携アプリのアクセスを切る。
- 本気で固めるなら「高度な保護機能プログラム」(無料)。ログインにパスキーかセキュリティキーが必須になり、Gmailやドライブの中身にアクセスできる外部アプリも審査済みのものに限られる。もともとは政治関係者や活動家など狙われやすい人向けですが、まとまった資産を証券口座に置いている人は十分「狙われやすい人」です。鍵をなくしてロックアウトされると、本人確認に数日かかることがある点は覚悟しておく。
もうひとつ大事なこと。Googleは、iCloudのバックアップにGoogleアカウントの認証情報やパスキーが含まれることがあるので、iCloudのアカウントにもセキュリティキーを設定するよう勧めています。AppleとGoogleを両方使っている人は、片方だけ固めても意味がない。弱い方から入られます。
SMSの確認コードは、「その番号に届いた人が持ち主」としか判断できない。だから弱いんです。
- 偽サイトにそのまま入力させられる:犯人は偽のログイン画面で受け取ったIDとパスワードを、その場で本物のサイトに打ち込む。本物から届いたSMSコードもあなたが偽サイトに入れれば、数十秒でログイン完了。ワンタイムパスワードを入れていても乗っ取られるのはこの手口です。パスキーは本物のサイトにしか反応しないので、偽サイトには渡せない。金融庁と日証協が「フィッシングに耐性のある多要素認証」を必須にしたのはこのためです。
- 電話番号ごと奪われる:前に書いたSIMスワップ。番号を移されたら、SMSは全部犯人のスマホに届く。
- 知らないうちに転送されている:Appleは乗っ取りが疑われるときの確認項目に、携帯会社でSMS転送が設定されていないかの確認を挙げています。
ただし、いきなり消すのは危ない。SMSでも何もないよりはずっとまし。順番を間違えると、自分が締め出されます。
- まずパスキー(またはセキュリティキー2本)を登録する
- それでちゃんとログインできることを確かめる
- そのうえでSMSを2段階認証の手段から外す。Appleはセキュリティキーを登録すると6桁の確認コードそのものが置き換わる
- 再設定用の電話番号は、締め出されたときの命綱なので自分の番号のまま残す。携帯会社によっては、SIM再発行に暗証番号などを求める設定があるので使っておく
GMOの件はこれ。VPS、クラウドのメモ帳、デスクトップのテキストファイル、ブラウザの自動保存。置いた場所がやられたら、鍵ごと渡したのと同じです。自動売買でどうしてもVPSに置くなら、そのソフトが注文を出すのに必要な口座だけにして、証券会社の会員ページや銀行のパスワードは絶対に置かない。そうしておけば、最悪でも勝手に売買されるまでで、お金を外に出すところまでは行かせずに済む可能性が高い。
泥棒の最終目的は、お金を外に出すこと。だから出金時と出金先口座の変更時の追加認証、ログインや取引の通知は全部オンにする。金融庁もログイン時・取引時・出金時の多要素認証と通知サービスを有効にするよう呼びかけています。通知メールがうるさいくらいでちょうどいい。
古典的だけど今も最強。見覚えのある差出人でも、メッセージ内のリンクは開かない。証券会社・銀行には、ブックマークか公式アプリからだけ入る。パスワードの使い回しもやめる。漏洩ニュースのあとに来る「お詫び」「補償のご案内」メールは、まず偽物だと思ってください。
ネットバンキングの不正送金は、警察の公表資料によると2025年に4,747件、約104億円。手口の大半はフィッシングです。銀行側でできる自衛は、振込限度額を普段使う範囲まで下げておくこと、使っていない口座のネットバンキングは止めること。限度額は上げるときに追加の手続きが要るので、それ自体が防波堤になります。
岩井コスモの件も、会社が当日中に気づいて当日中に戻したから被害ゼロで済んだ。個人も同じで、残高と取引履歴を週1回でも見る。知らない取引があれば、メールに書いてある番号ではなく、公式サイトに載っている窓口にすぐ電話。画面のスクショと日時は残しておく。
補償についても書いておくと、2025年の大量乗っ取りのときは、日本証券業協会が5月2日に大手・ネット証券10社の補償方針の申し合わせを公表しました。報道によると、補償はお客の管理状況などに応じて個別に判断するという内容。つまりパスキーも通知も設定せずにやられたら、全額戻ると思うなということです。
ここまでやっても、岩井コスモのケースは防げません。お客がどんなに完璧でも、委託先の管理機能が開いていたら注文は通ってしまう。これは100%業者側の問題です。
岩井コスモは当日に元に戻し、トレードワークスは損失と対応費用を全額負担する方針と報じられています。GMOも見舞金と損失補償を出す。でもそれは「事故が起きたあとの後始末」でしかない。前回の記事で書いたとおり、わたしはセキュリティが甘くて侵入された企業には、自主的な補償じゃなく国としてペナルティを科すべきだと考えています。玄関をあれだけ固くさせられたのは、金融庁が必須化したから。勝手口も同じで、ルールと罰則がないと業者は本気にならない。
まとめると、個人情報が漏れたことにビビる必要はあまりない。クレカは見ていれば戻る。中国家電は放っておいていい。本気で守るべきはお金を動かせる口座で、そのためにやることは、パスキー、Apple/Googleアカウントの防御、鍵を置かない、出金の追加認証と通知、リンクを踏まない。この5つ。
玄関は固くなった。犯人はもう玄関から来ない。鍵の置き場所を見直してください。
 Amazonで商品の詳細を見る
編集部より:この記事は永江一石氏のブログ「More Access,More Fun!」2026年10月26日の記事より転載させていただきました。
コメント