

黒坂岳央です。
企業による個人情報の漏洩が後を絶たない。そのたびにお詫びメールが1通届いて終わりだ。だが消費者は情報漏洩のリスクを一生背負わされる。これは明らかにおかしい。
昨今のサイバー攻撃は非常に高度で、民間企業の努力だけで守り切ることは難しいということは分かる。セキュリティを頑張っても売上がなければ会社は潰れるし、技術もドンドン進歩していくのでキャッチアップすることが大きなコストになる。また、本気で狙われたら防ぎきれない場合もある。
しかし、筆者が問題視しているのは流出させたことではなく、ムダに機密情報を集めた点にある。
「個人情報を絶対に漏らすな」と言っているのではなく、「漏らしたら困る個人情報を最初から集めるな」ということだ。
これは過去記事で何度も繰り返してきたことだが、未だに意識の低い会社も多く、何度でも啓蒙していきたい。
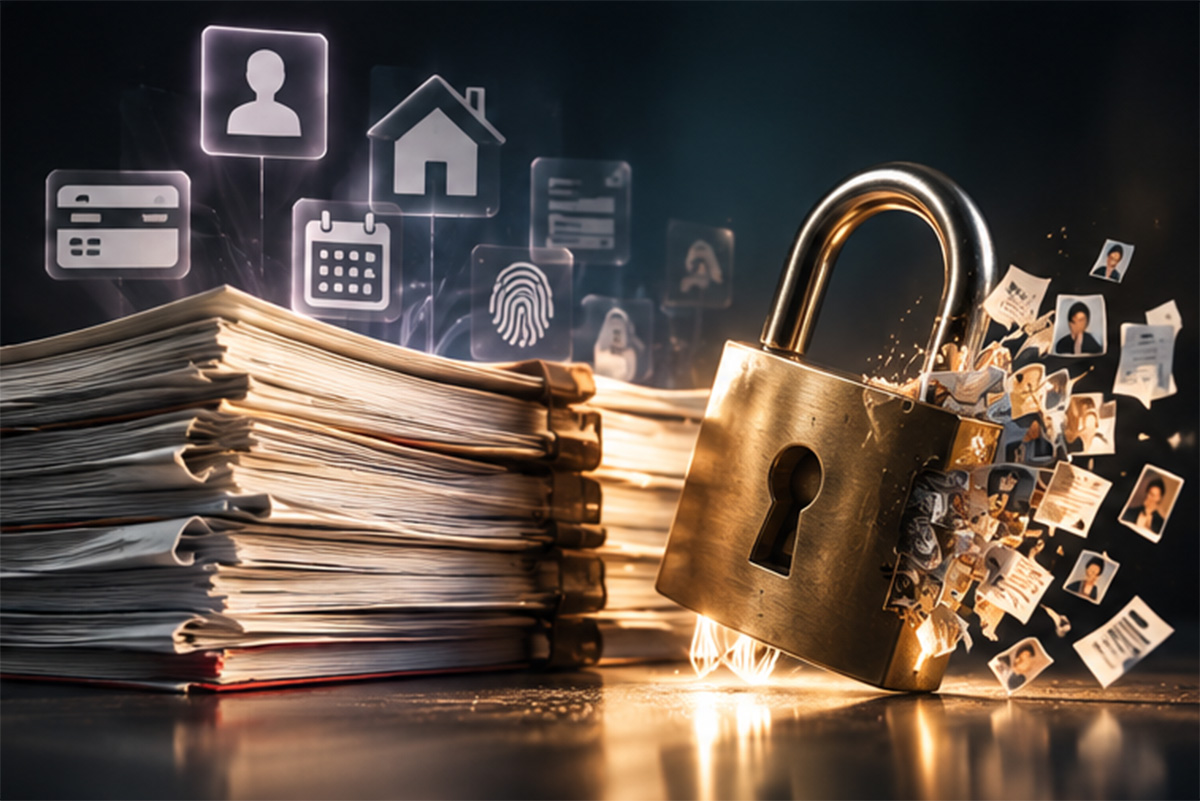
ムダに情報を集めるな
世の中はこれだけ情報漏洩で大騒ぎしていているが、セキュリティ意識の低い企業や組織は依然として多い。
先日、ある商品についてネットで情報を見ていた。「現在の価格はこちらからお問い合わせください」と書いてあり、いわゆるアスク価格である。クリックすると問い合わせフォームになっていて、氏名、電話番号、勤務先、住所、生年月日などを入力させる仕様になっていた。
ただ商品価格を知りたいだけなのに、なぜここまで個人情報を差し出さなければならないのか?もしも流出したらどう責任を取るつもりなのだろうか?
また、先日、筆者が自治体に書類を送る際に「念のためにマイナンバーカードの両面コピーを送ってください」と電話口で言われた。おかしい。すでに本人確認は済み、正規の手続きとしてそこまで必要ないはずだ。
なぜ提出が必要か?と尋ねると「まあ一応、念のために」と返ってきた。これは法令上の必要性に基づく要求ではなく、担当者の不安を解消するための要求だろう。
しかし、これはおかしい。マイナンバーカードの裏面には個人番号が記載されており、その収集には法令上の制約がある。必要性を具体的に説明できないまま、念のためという理由で提出を求めることははたして適切なのだろうか。
もう現在は2010年代の日本ではない。今すぐセキュリティ意識を変えるべきである。
余計な情報を漏洩した企業には重い責任を
過去記事にも書いたが、企業はセキュリティを真面目にやるインセンティブはない、といっていい。
セキュリティ対策には多額のコストがかかる。一方、対策を削って情報漏洩を起こしても、被害者への賠償額が限定的なら、結果として対策を怠った企業の方が得をする。
これでは真面目に取り組む企業ほど、「正直者がバカを見る」という状態になっている。だから問題は、そうした不合理な選択を許してしまう制度設計にある。
ここで筆者が提案したいのは、情報漏洩の責任の考え方を変えることである。流出させた情報の質に応じて罰を変えるのだ。
たとえばメールアドレスならそこまで甚大な被害にならない。筆者はサイトごとにアドレスを変えていて、迷惑メールが届くようになったら即廃棄している。昨今は似たような運用で、「買い物専用のアドレス」を持つ人も増えている。
だが、氏名・住所・生年月日がまとめて流出すると、本人を特定した詐欺やなりすましなどに悪用されるリスクが高まる。加えて身分証明書のコピーまで流出すれば、被害はさらに深刻だ。
メールアドレスと違い、住所や生年月日は簡単に変更できない。一度流出した情報を完全に取り戻すことも不可能である。
流出した情報の「質」で罰を変える
情報漏洩の責任は一律にするのではなく、流出した情報の危険性と収集の必要性に応じて重くするべきだ。
メールアドレスだけの流出と、住所・生年月日・本人確認書類がまとめて流出したケースを同列に扱うのはおかしい。特に業務上不要な機密情報を収集して漏らした企業には、重い賠償責任を負わせる仕組みが必要だ。
一方で、業務上必要な情報を適切に収集・管理していた企業と、不必要な情報を大量に集めていた企業でも、責任の重さを変えるべきだ。
たとえば宅配業者は配送のために住所を収集する必要がある。十分な安全管理措置を講じていた宅配業者と、住所を集める必要すらない問い合わせフォームで大量の住所を収集し、ずさんな管理で流出させた企業を同列に扱うのはおかしい。後者は厳しく罰しなければ決して変わらない。
仮に後者のケースでどうしてもマーケティングのために住所を集めたいなら、その必要性を説明させた上で、厳格な保管条件を課すべきだ。
たとえば情報の重要度に応じて、インターネットから切り離した端末や、施錠管理された紙媒体での保管を求めるようにする。
これでも内部不正や盗難のリスクは残るが、少なくとも外部からのサイバー攻撃で大量の個人情報を一度に奪われる危険は大幅に減らせる。
特に本人確認書類については、収集・保存の必要性を厳格に問うべきだ。法律上の保存義務がないなら、本人確認が完了した時点で速やかに削除させる。長期保存が必要な場合も、アクセス権限を厳しく制限し、必要以上に外部ネットワークへ接続された環境に置かないよう求めるべきだ。
さらに、不要な本人確認書類を保存し続けた結果、漏洩させた企業には重い責任を負わたほうがいい。そうすれば「せっかくなのでついでにもらっておくか」と大量の機密情報を収集する企業は減るだろう。ないものはどれだけ攻撃しても奪えない。
◇
企業に問うべきなのは「なぜ情報を守れなかったのか」だけではない。「なぜ、その情報を集める必要があったのか」「なぜ、いつまでも保存し続けていたのか」である。実際、タイムズカーの個人情報に関する問題についてもそこが問われている。
不必要に個人情報を集める企業は、消費者から敬遠されるだけでなく、経済的にも損をする社会に変えていくべきだ。個人情報を守る最も確実な方法は、最初から持たないことである。
■
2026年7月、全国の書店やAmazonで最新刊絶賛発売中!
「Z世代を甘やかすな」(著:黒坂岳央)

コメント