


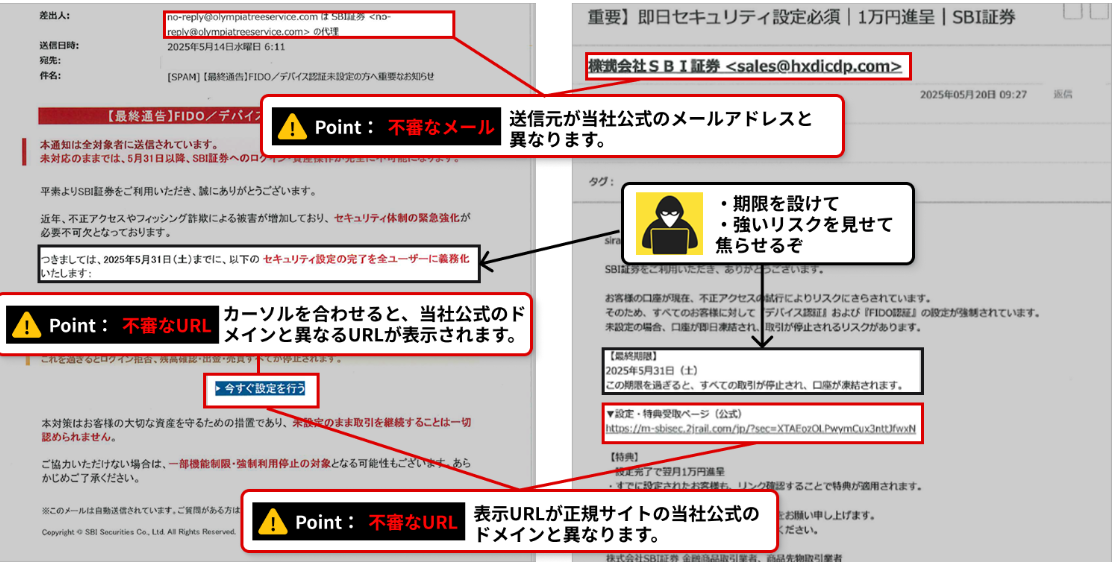
SBI証券は10月2日、GoogleやAppleなどのアカウント情報を盗むフィッシング(サイトの偽装)について注意喚起した。クラウドに保存されたパスキーやパスワードのメモが悪用され、証券口座への不正ログインや不正取引につながったケースがある。
ただし、SBI証券のアカウントが乗っ取られたわけではない。報告されたのはSBI証券をかたるフィッシングである。SBI証券の証券口座での被害は確認されていない。
指紋認証などの「パスキー」がねらわれる
SBI証券は不正ログイン対策として、今年6月30日からパスキーの設定を必須化した。パスキーは指紋や顔認証などを使ってログインする仕組みで、偽サイトでは利用できない。
しかしパスキーには、GoogleパスワードマネージャーやAppleのiCloudを通じて複数の端末で共有できるものがある。便利な機能だが、証券口座の安全を考える際には、保存先のアカウントや端末まで含めて管理する必要がある。
ただ今回の公表だけで「パスキーの仕組みが破られた」とは結論できない。Googleの公式説明では、同期されるパスキーはエンドツーエンドで暗号化され、新しい環境で利用するにはGoogleアカウントへのログインに加え、端末の画面ロック情報や専用のPINが必要になる。
AppleもiCloudキーチェーンのパスワードやパスキーを保護する仕組みを設けている。アカウントのパスワードを知られただけで、保存されたパスキーがすべて直ちに使われるわけではない。
「安全のための再登録」に注意
対策としてSBI証券は、GoogleやAppleのアカウントで2段階認証などを設定し、復旧用のメールアドレスや電話番号が自分のものであることを確認するよう求めている。
また、パスキーの再登録を促すSMSのリンクや、サポート担当者を名乗る電話の指示には従わないよう呼びかけている。
安全対策への関心が高まるほど、その不安を利用する詐欺にも警戒が必要になる。設定変更は、届いたメッセージから進むのではなく、自分で公式アプリや公式サイトを開いて確認したい。
コメント