


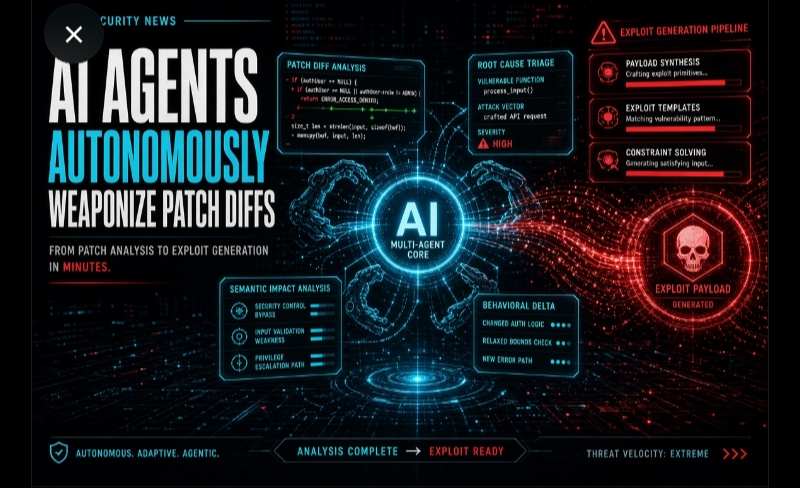
このところMicrosoft 365やAppleのiCloudなどに大規模障害が相次いでいるが、Google Threat Intelligence Group(GTIG)は、初めて「人間が介在しない」AIエージェントによる脆弱性発見・悪用コード作成・攻撃実行を確認した。
GTIGが11月16日に公開した四半期レポートによると、攻撃者の露出したステージングサーバー上でexploit_agentと名付けられたマルチエージェントフレームワークが発見された。
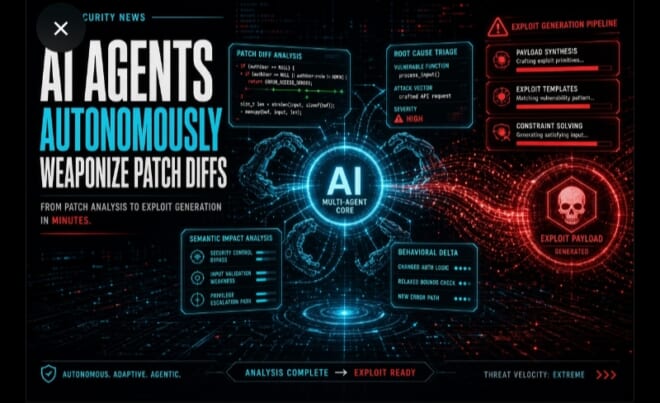
パッチを当てる直前のコードを攻撃
このシステムは複数のLLMと連携し、人気のあるウェブアプリケーションのパッチ適用前後のコードを比較(差分分析)し、脆弱性を特定すると悪用コードを自動で作成し、実行までを人間の指示なしで完結させる。
サーバー上には盗まれたデータや、偵察・ブルートフォース・ウェブシェル設置といった事後活動用スクリプトも確認された。設定ファイルのコメントはロシア語で書かれ、被害者のテレメトリからはフランスのメディア・エンターテインメント関連サイトや教育セクターが標的となっていた可能性が指摘されている。
この発見は、単発のプロンプト利用からマルチエージェント型の自律フレームワークへの移行が本格化していることを示す。GTIGはARTEX、CAIRN、CyberStrikeAI、PentAGIなどのオープンソース/カスタムフレームワークが実際の侵入活動で使われ始めていると報告している。
攻撃は急速に拡大している
攻撃の速度と規模が「マシン速度」で拡大し、パッチ公開から武器化までの時間が劇的に短縮されている。今年1月から8月にかけて、脆弱性の開示・悪用件数はほぼ倍増した。
防御側は「人間の速度では対応しきれない」状況に直面しつつある。GTIGは今後1〜6カ月でより洗練された完全自律型攻撃が出現する可能性を指摘しており、防御側にもエージェント型の自動化が不可欠になるとの見方を示している。
フランスのスーパーマーケット冷蔵庫攻撃や各種大規模障害は、このレポートで直接関連付けられているわけではないが、パッチ適用の遅れやシステム更新の不備が攻撃の標的になりやすい環境を象徴する事例として注目されている。
この動きは、サイバーセキュリティの前提を変えつつある。従来の「パッチを当てれば防げる」モデルが、AIによる高速な差分解析と自動攻撃によって大きく揺らぐ可能性がある。組織は脆弱性管理の迅速化だけでなく、エージェント型脅威に対応した検知・対応体制の構築を急ぐ必要がある。
コメント