


2026年7月、私はアゴラで、防衛省市ヶ谷庁舎へのLUUP導入に伴う情報保全上のリスクを指摘した。
国防中枢の構内移動を民間サービスに載せれば、車両の稼働や移動需要といった情報が外部に蓄積され、組織活動のパターンを推測されかねない、という問題提起だった。
11月16日の日本経済新聞の調査報道は、この懸念をはるかに上回る現実を示した。
日本のスマートフォンから収集された位置情報が海外で売買され、そのデータから海上自衛隊幹部の住所と氏名にまでたどり着けたのである。なお、日経が入手したデータとLUUPに直接の関係があるとは報じられていない。問題は一つのサービスにとどまらない。
これは単なるプライバシー問題ではない。国家の防衛能力に関わる問題である。
国家中枢の位置情報が海外で売られている
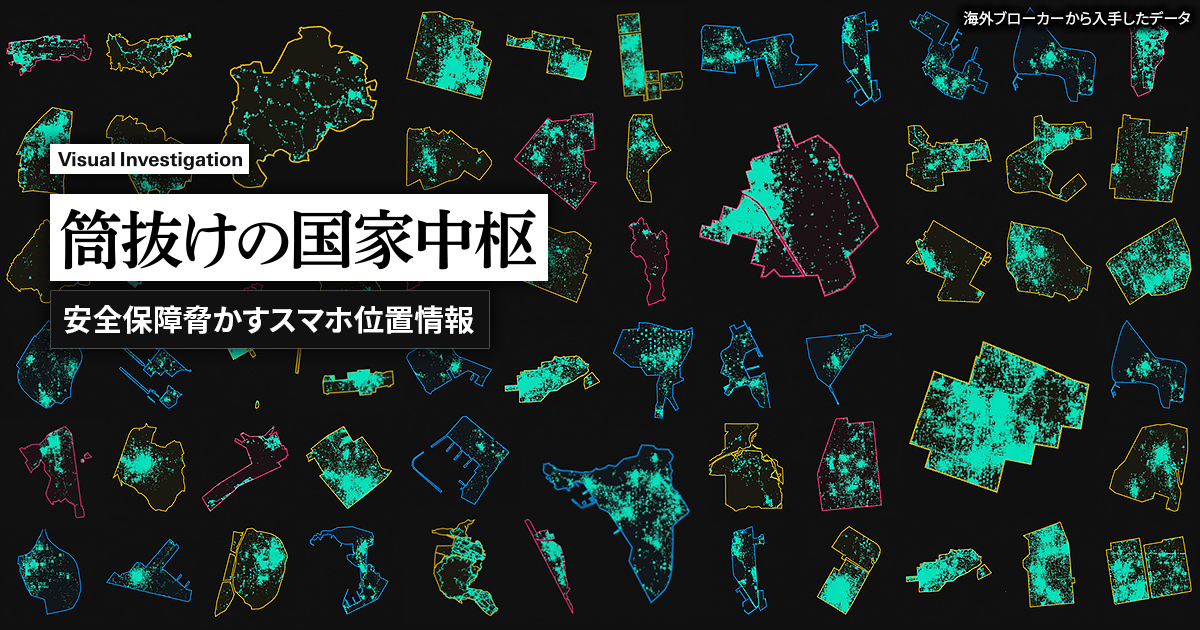
日経の取材班は海外のデータブローカー18社に接触し、うち1社から販売データのサンプルを入手した。日本全国の約1カ月分、423億行に上るデータで、匿名化された端末ID、緯度・経度、日時が含まれていた。
記事によれば、首相官邸や国会議事堂を頻繁に出入りする端末の動きが見つかり、防衛省市ヶ谷庁舎の周辺や海上自衛隊の海上作戦センターでも記録があった。防衛省と陸海空自衛隊の349施設のうち304施設で位置情報が確認されたという。
さらに日経は、夜間に定期的に滞在する建物から住所を推定し、不動産登記と防衛省の人事情報を照合して、建物の所有者と海自幹部の氏名が一致することを確認した。取材結果も加味して判断したという。
日経は、特定した複数の人物について、自宅や通勤経路、休日の訪問先まで追えたとしている。
登記上の所有者が必ず居住者とは限らないが、これは「自衛隊員らしい人物がいた」という話ではない。匿名とされる端末IDが、住所を経て実名に結び付いたのである。
国家機密を盗んだわけでも、工作員を潜入させたわけでもない。商業データ、公開情報、取材によって、ここまで到達したのだ。
個人を特定する前に、属性が漏れる
自衛隊の生活や勤務を多少でも知る者なら、個人の特定よりはるか手前の段階でも、多くの手掛かりが得られると気づくはずだ。
自衛隊には、駐屯地や基地内で生活する営内者と、外部から通勤する営外者がいる。営内者は比較的階級の低い隊員が中心で、幹部は営外者が多い。曹士と幹部で食堂や浴場が分かれている場合もある。本部建屋への出入りや、市ヶ谷、方面総監部への出張の頻度も、職務によって異なる。こうした生活と勤務の違いが長期間の位置情報に表れれば、階級や職務を推測する材料になり得る。
実際、日経も朝霞駐屯地の周辺で、宿舎や運動場、最寄り駅を行き来する「陸自幹部とみられる人物」の動きを捉えている。
もちろんGPSには誤差があり、屋内では精度がさらに落ちる。行動履歴だけで階級や所属を確定できるわけではない。しかし、滞在傾向の蓄積も情報になり得る。
防衛省や各部隊が公開する訓練、艦艇の航海、部隊行事の情報も、本来は国民への説明責任のためのものだが、位置情報と組み合わせれば推測の材料になる。
AIの発展で、大量の記録と公開情報を照合する手間は小さくなりつつある。
かつて諜報機関が人手と時間をかけて集めていた情報の一部が、商業データと公開情報から得られる時代になったのである。
兵器を守っても、動かす人は守れていない
戦闘機、戦車、艦艇は高価な装備だが、それを動かす人間も容易に代替できない戦力である。
戦闘機パイロットの育成には長い年月と多額の費用がかかり、艦艇の乗員や指揮官の熟練も短期間では補えない。
装備も人員も短期間には補充できない。特に熟練した人員の育成には、予算だけでは解決できない時間の制約がある。
装備が残っていても、運用する人員や指揮機能が失われれば戦力は低下する。ウクライナでは、ウクライナ軍参謀本部や情報機関が、ロシアの精鋭無人機部隊「ルビコン」の指揮所への攻撃を繰り返し発表し、運用要員の殺傷を主張したこともある。
交戦当事者の発表であり、商業位置情報が使われたという証拠もない。ただ、現代戦では機械だけでなく、それを動かす人間や指揮系統も攻撃対象になっている。
商業位置情報そのものが脅威として扱われた例もある。
米議会の超党派議員14人は2026年5月、米中央軍が4月の書面回答で、敵対勢力が商用位置情報を悪用して戦域の米軍関係者を標的化・監視しているとの複数の脅威報告を受けたと認めていたことを公表した。

これは脅威報告であり、被害の確認ではない。だが議員らは、商用位置情報が部隊の動向把握や軍人の監視に悪用され、軍事攻撃や防諜上の脅威につながり得ると警告している。
平時の日本で懸念されるのは、防諜面での悪用でもある。
元海将補の河上康博氏も日経の取材に、相手の弱みを握るスパイ活動に位置情報が使われ得ると指摘している。行動履歴は、接近、勧誘、脅迫、監視の材料になり得るのだ。
首相の会談場所も例外ではない
日経が別のブローカーから購入したデータでは、首相が外国首脳と会談した迎賓館の、限られた関係者しか入れない敷地内で、会談前の位置情報が見つかった。首相官邸でも、会談当日に出入りする多数のデータが確認されたという。
首相や閣僚、官僚、外交官、警護担当者も国家の意思決定を支える人間である。本人が注意していても、周辺の人々の端末から動静や警備態勢を推測される可能性は残る。
厄介なのは、危機が起きてから端末の利用を制限しても、それまでに流通したデータは回収できないことだ。過去の行動履歴が、将来の弱点になるのである。
「悪用事例が限られる」は見送りの理由になるか
日経によれば、政府の有識者会議は2026年1月の提言で位置情報を機微なデータと明記した。
それでも、2027年の通常国会で目指す経済安全保障推進法の改正では、ゲノム、医療、金融の情報を対象とし、位置情報は安全保障上の具体的な悪用事例が限られるとして見送る方針だという。
しかし、回収できないデータについて、悪用事例が出そろうのを待つのは順序が逆ではないか。被害が確認された時には、データはすでに相手の手元にある。
既存の制度がないわけではない。
個人情報保護法には、個人関連情報の第三者提供や外国への提供に関する規律がある。2026年7月には改正法が成立・公布され、一定の違法な個人情報の取り扱いに対する課徴金制度の導入も決まった。

ただし、個人の権利利益を守る制度があることと、国防施設や政府中枢に関わる位置情報の大量集積・転売による安全保障上の危険に十分対応できることは、別問題である。
防衛省は公用スマートフォンの機能を絞る一方、勤務時間外の私用端末の利用制限は難しいとしている。米軍でも私用端末が情報保全上の課題となっている。
自衛官や公務員だからといって、私生活を無制限に縛ることはできない。だからこそ、個人の注意に頼るのではなく、データを収集・販売する側への規律を検討すべきだ。
参考になるのは米国である。
米司法省は2025年4月施行の規則で、政府関連データや大量の機微な個人データについて、懸念国などへのアクセスにつながる一定の取引を禁止・制限した。政府関連施設の精密な位置情報も保護対象に含まれる。

日本でも、防衛施設や官邸など機微な場所の位置情報について、収集目的、保存期間、第三者提供、国外移転、再識別の危険性を評価し、必要な制限を設ける仕組みを検討すべきである。
政府が守るべき安全保障資産は、兵器や機密文書だけではない。それを動かし、国家の意思を決める人間の行動情報もまた、守るべき資産なのである。
■
制度や行政の問題、医療・科学技術、社会保障などについて、noteでも独立研究者の立場から検証・発信している。今回取り上げた情報保全や安全保障の問題とあわせて、ご覧いただきたい。
コメント