


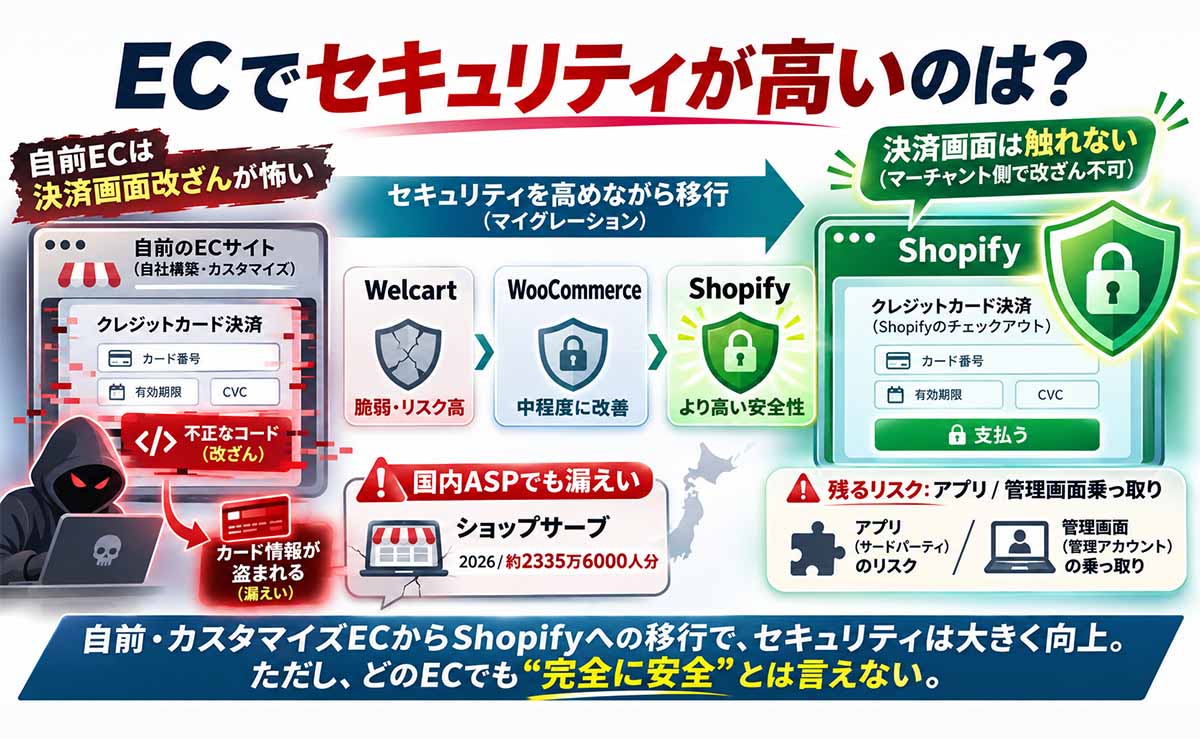
- わたしがやってきたECの乗り換え(Welcart→WooCommerce→Shopify)は、データで見る限り正解だった。ただし「Shopifyなら絶対に安全」ではない。
- 日本のカード情報漏えいで一番多いのは、自前で構築したサイトの決済画面を書き換えられるパターン。しかも何年も気づかれない。
- Welcartの脆弱性は2025年に10件、2026年は10月末までに16件。WooCommerce本体は同じ期間に5件と4件。利用規模は数百倍も違うのに。セキュリティは歳弱レベル
- 「国内のASPなら安心」も崩れた。2026年、老舗の「ショップサーブ」で約2335万6000人分が漏えいしている。
- Shopifyは決済画面に店が手を出せない作り。残るリスクはアプリと管理画面の乗っ取り。
- 正直な但し書き:カート別の事故率を出せる公式統計はない。なので「Shopifyは◯倍安全」とは言えない。そして、わたしはShopifyでのEC構築と移行を仕事にしていて、クライアントのECはすべてShopify。
こんにちは。永江です。
先に書いておきます。わたしはShopifyでのEC構築と、他のカートからの移行を仕事にしています。クライアントのECは、すべてShopifyです。なので「Shopifyが安全」と書けば、ポジショントークだと思われて当然です。
ただ、わたしの経歴はちょっと変わっていて、ネット黎明期にSputnikという会社を経営していて「Sputnik Next」というASP型のEC構築システムを開発してサービスしていました。会員登録の持ち方などはいまでいうShopifyみたいなものです。Sputnikはその後、ライブドアに買収されました(涙)。
わたしはライブドアを退社したあと、普通のカートから始めて、WordPressのプラグインのWelcartへ。あまりのセキュリティの低さにWooCommerceへ移って、いまはShopifyがメインで構築しています。
自分が渡り歩いてきた道は、本当に正しかったのか。最近、ECサイトへのアタックのニュースが続いているので、今回はそれをデータできちんと検証してみます。結論に都合の悪い数字も、全部出します。EV運営しているほうもそうですが、買い物側もこれからはセキュリティの高いショップで買うことになるでしょう。
まずは最近いちばん大きかった事故から。
BASEの子会社Eストアーが運営する老舗のEC構築サービス「ショップサーブ」が不正アクセスを受けました。2026年10月16日の最終報によると、漏えい対象は約2335万6000人、対象店舗は7858店。そのうち約209万6900人分はクレジットカード情報の一部も漏れています。
原因は、Eストアーのサーバーで動いているアプリケーションの脆弱性を突かれて、不正なプログラムを実行されたこと。期間は2026年5月21日から8月1日まで。2か月以上、抜かれ続けていたわけです。
救いは、カード番号を丸ごとは持っていなかったこと。漏れたのはカード名義、番号の先頭6桁と下4桁、有効期限で、セキュリティコードは含まれません。Eストアーは、この情報だけではカード決済できないとしています。
でも、ここで大事なのは「ASPだから安全」という思い込みが通用しないことです。ASPは一回破られると、何千店がまとめてやられる。これがASPの構造的な弱点です。
いまトレンドのw「GMOの技術で大丈夫なのか」とよく聞かれるので、こちらも書いておきます。
- MakeShop(2014年):再調査で、6116店の管理用IDとパスワード、会員62万5578件の情報流出が判明。カード情報の流出はなし。
- カラーミーショップ(2018年):独自アプリの機能を悪用され、ショップオーナーのカード情報が最大9430件、購入者のカード情報が最大2711件流出した可能性。
どちらも古い話で、ここ数年の大規模な事故は見つかりませんでした。なので「GMOだから危ない」ではありません。国内ASPはどこも、一撃で数千店という同じリスクを抱えている、という話です。
では、日本でカード情報が漏れる事故の主犯は何か。答えは自前で構築したECサイトの決済画面の改ざんです。
代表格がEC-CUBE。経済産業省は2019年、EC-CUBEで作られたサイトで決済画面を改ざんされてカード番号を盗まれる被害が多数あり、漏えいしたカード番号等は約14万件にのぼると注意喚起しています。
カード番号をサーバーに保存しない「非保持化」をしていても、これは防げません。お客さんが入力する画面そのものを偽物にすり替えられるからです。
しかも気づかれない。かっこ株式会社とリンクの「キャッシュレスセキュリティレポート2025」によると、2024年の流出事件は流出期間1年以上が4分の3近く。警察の指摘で発覚したものが35.1%で、その13件はすべて2021年に始まった改ざんが原因でした。特にEC-CUBEの脆弱性を突いた攻撃が確認されています。
店は何年も気づかず、警察に言われて初めて知る。これが日本のEC漏えいの実態です。
ここは正直に書いておきます。同じレポートの2026年版では、2025年のカード情報流出事件は21件で、前年の37件から約43%減りました。流出件数も24万6474件で、前年の54万722件から約54%減っています。
日本クレジット協会の集計でも、2025年のクレジットカード不正利用被害額は510.5億円で、前年比8.0%減でした。
つまり、件数は減っている。でも、ショップサーブのような一発がでかい事故が起きている。これが2026年の状況です。基本的には犯罪者側が足の着きやすい個人情報抜き取りを目的にするより、抜き取ったことで企業を脅迫して身代金を要求するように変わって来たからだと思います。
それぞれのサービスがどのくらい使われていて、どんな事故があったかを一覧にしました。数字はできるだけ各社の公表値です。
| サービス | 方式 | 規模(公表値) | 代表的な利用企業 | 主な事故・リスク |
|---|---|---|---|---|
| EC-CUBE | 自前構築(オープンソース) | 推定3万5000店以上が稼働(イーシーキューブ調べ) | UCCコーヒープロフェッショナル、ダスキン、タックルベリー、プラス | 決済画面の改ざんで約14万件(2019年時点) |
| WordPress+WooCommerce | 自前構築(プラグイン) | 約700万インストール(世界) | — | 本体は2025年5件・2026年4件。主なリスクは追加プラグイン |
| WordPress+Welcart | 自前構築(国産プラグイン) | 約1万インストール(WordPress.orgの有効インストール数。以前は2万以上と表示) | — | 脆弱性が2025年10件、2026年16件 |
| makeshop byGMO | 国内ASP | 2025年の流通額3804億円 | アベマショッピング、ティアックストア | 2014年に会員62万件流出(カード情報なし) |
| カラーミーショップ(GMOペパボ) | 国内ASP | 契約4万7075件(2026年6月末) | — | 2018年にカード情報 最大約1.2万件 |
| ショップサーブ(Eストアー) | 国内ASP | 総店舗数は非公表 | PFU「PFUダイレクト本店」 | 2026年に約2335万6000人・7858店 |
| BASE | 国内ASP | 累計250万ショップ開設(2025年11月) | — | BASE本体の大規模漏えいは見つからず |
| STORES | 国内ASP | STORES全体の流通額 約3700億円(2024年、レジ等を含む) | harapeco | ネットショップ本体の大規模漏えいは見つからず |
| Shopify | 海外ASP | 175超の国で数百万の事業者 | ワコール、サントリー、TSIホールディングス、カンロ | 2020年の社員の内部不正、2026年の外部アプリ経由 |
表の右端を見ると分かるとおり、事故ゼロのカートはありません。違うのは、どこで、どんな形でやられるかです。
ここからが本題。わたしの乗り換えの答え合わせです。
WordPressの脆弱性データベース「Patchstack」で、WelcartとWooCommerce本体の脆弱性を全件数えました。
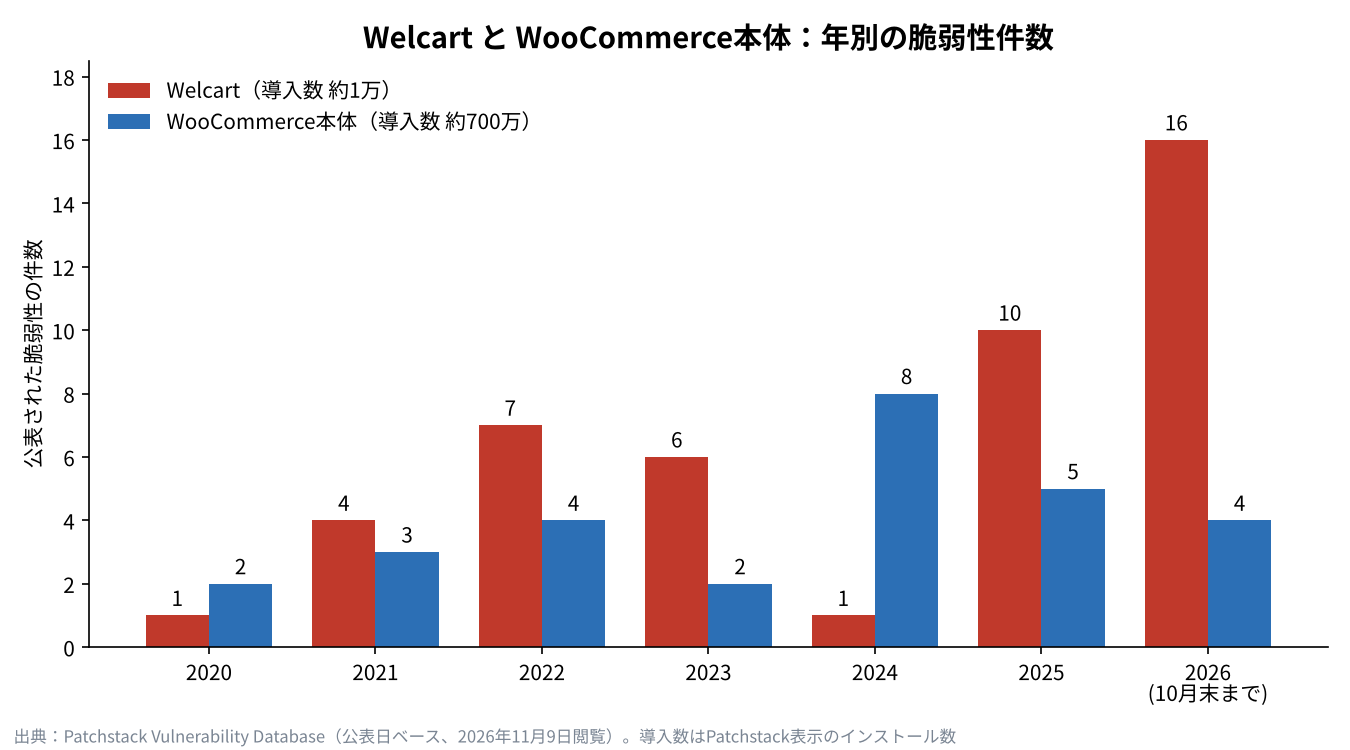
利用者が多いソフトほど研究者に調べられて、穴は見つかりやすくなります。それなのにWooCommerce本体のほうが件数が少ない。作りの差と見ていいと思います。
深刻度も違います。ログインなしで悪用できる穴は、Welcartが2026年だけで6件。WooCommerce本体は2025年・2026年とも0件です(Patchstackの題名ベース)。
Welcartの2026年の中には、中身を見るとゾッとするものがあります。
- 8月:支払いのすり抜け(2.11.33未満)。コンビニ払い・銀行振込の入金通知を偽装すると、ログインなしで未入金の注文を「支払い済み」に書き換えられた。注文番号とステータスだけで通ってしまい、署名も金額も送信元もチェックしていなかった。対象はRemise、JPayment、Epsilonのコンビニ払いと、JPaymentの銀行振込で、カード決済ではない
- 9月:任意ファイルの削除(2.12.1以前、深刻度8.8)。ログインなしで仕込めるが、発動するのは管理者が請求書を印刷したとき
- 10月30日:会員アカウントの乗っ取り(2.12.5以前)。会員番号を指定するだけで、ログインなしで任意の会員のメールアドレスとパスワードを書き換えて、なりすませた。同じ日に、ログインなしのスクリプト埋め込み(深刻度7.2)も公表。どちらも2.12.6で修正
公平のために書くと、Welcartは穴が見つかるたびに修正版を出していて、Patchstack上は45件すべて修正済みです。問題は、制作会社に作らせてアップデートしないまま放置されている店。こういう店は、穴が開きっぱなしです。
なので答えは、Welcart→WooCommerceは正解。ただしWooCommerceにも但し書きがあります。
WooCommerce本体も無傷ではありません。2021年7月には、ログインなしで突けるSQLインジェクションが見つかり、実際に悪用されています。
それより問題なのは追加プラグインです。実際のWooCommerceサイトは、決済、定期購入、ファネルなどのプラグインを何本も入れて動いています。2026年5月には、Funnel Builderというプラグインの穴が悪用され、WooCommerceの決済画面にカード情報を盗むスクリプトを仕込まれました。
Patchstackの2026年版レポートでも、WordPressで新たに見つかった脆弱性の91%がプラグイン、9%がテーマ。本体はわずか6件でした。しかも46%は公表時点で修正版がなかった。
つまりWooCommerceは、プラグインを足すほど危なくなる。だから、わたしは次に行きました。
これは、一番効いた一手だと思います。理由は単純で、店のサーバーと決済画面のコードそのものがなくなるから。
②で書いたとおり、日本の漏えいの主犯は「店のサーバーにある決済画面の改ざん」です。Shopifyでは決済画面はShopifyのサーバーにあって、店はそのコードを触れません。
以前は上位プランのShopify Plusだけ、決済画面のテンプレート(checkout.liquid)を直接いじれました。でもShopifyはこれを廃止しています。公式ヘルプによると、理由はPCI DSS v4を含む規制の変化で、新方式(Checkout Extensibility)より安全性が低いから。情報入力・配送・支払いの画面は2024年8月13日、サンクスページと注文状況ページは2025年8月28日に止められました。
さらにShopifyはカード業界のセキュリティ基準PCI DSSのレベル1に準拠していて、これがShopify上の全ストアに及ぶと公式に書いています。
「決済画面に1行仕込まれて、何年も抜かれ続ける」という日本の典型的な事故は、Shopifyでは店側のミスでは起こしにくい作りになっています。
ここを書かないとポジショントークになるので、ちゃんと書きます。
2020年9月、Shopifyのサポート担当者2人が、200未満の店舗の顧客の取引記録を不正に取得していたことが分かりました。漏れたのは名前、メールアドレス、住所、注文内容など。Shopifyは、カード番号は含まれず、プラットフォームの技術的な脆弱性によるものではないと説明しています。ただし報道では、カード番号の下4桁は取られていたとされています。
2026年1月9日、チャージバック管理アプリ「Disputifier」の脆弱性が突かれました。攻撃者は一部の店のShopify APIの鍵を手に入れ、勝手に返金処理をし、データベースから名前、メール、住所なども持ち出しています。
Shopify本体は無事でも、店がアプリに渡した権限はそのまま悪用される。ここがShopifyの一番の弱点です。アプリの選定は慎重にしないとダメ。これはWordPressも同じです。
2026年4月の週末、セイコーの米国法人「セイコーUSA」のサイトで、「Press Lounge」というページが書き換えられ、「HACKED」という脅迫文が出ました。犯人はShopifyの管理画面に侵入して、顧客データベースを丸ごと持ち出したと主張し、72時間以内に連絡しなければデータを公開すると書いていました。
これを報じたのは、米国のセキュリティ専門メディアBleepingComputer(2026年4月20日)です。ただし同メディアは、犯人が誰なのかも、主張が本当なのかも確認できなかったとしています。セイコーUSAは脅迫文を削除しましたが、同メディアの問い合わせには答えておらず、侵入を認める発表もしていません。日本のセキュリティ情報サイト「rocket-boys」も、改ざんは4月20日に解消し、発表はなく原因は不明としています。
つまり分かっているのは、サイトの一部が書き換えられたことだけ。Shopifyの管理画面が本当に破られたのか、破られたならShopify側の穴なのか、セイコー側のアカウント管理の問題なのかは、何も分かっていません。原因としては、社員や外注先のアカウントの乗っ取り、入れていたアプリの鍵の悪用、内部犯行のどれもありえます。ただ、セイコーが何も発表していないので、どれなのかは分かりません。なのでこの件は「Shopifyが破られた証拠」ではなく、犯人の主張が報じられた段階の話として読んでください。
- アプリ:入れたアプリが破られると、注文データや返金機能まで悪用される
- 管理画面の乗っ取り:2段階認証を入れていないと、パスワードの使い回しで破られる
- 決済画面以外のページ:商品ページやカートには、今もアプリやタグのスクリプトが載る
EC-CUBEやWordPressからShopifyに移る人へ。ここはShopifyを仕事にしている立場から、本音を書きます。
旧サイトを止めずに残したら、何も減りません。SEOがもったいないからと旧EC-CUBEを動かしたままにしたり、会員データベースをサーバーに置きっぱなしにしたりすると、穴はそのまま開いています。旧サーバーを止める、データベースを消す、までやって初めて「移行」です。
移行前に、すでに侵入されていないかを確認してください。②で書いたとおり、日本の漏えいは何年も気づかれません。移行しても、過去に抜かれた分は消えないのです。
会員のパスワードは引き継げません。Shopifyはパスワードの取り込みに対応していないので、お客さんに招待メールを送って再登録してもらうことになります。古い暗号化パスワードを持ち込まないので、安全面ではむしろ良いこと。ただし、それを真似した偽の「再登録のお願い」メールには注意が必要です。
そして移行後は、アプリを入れすぎない。使っていないアプリは消す。管理画面は全員2段階認証。これだけで、Shopifyに残るリスクの大半は潰せます。
自分の乗り換えの答え合わせのつもりで調べ始めましたが、結果は、Welcart→WooCommerce→Shopifyは、どれも安全側への移動だった、でした。
面白いのは、わたしが最初に作ったのがASP型のカートで、最後に行き着いたのもASP型だったこと。一周回って戻ってきたわけです。ただ、ショップサーブの事故が示すとおり、ASPには「一撃で数千店」という弱点があります。結局は、そのASPがどれだけお金と人をセキュリティにかけられるかの勝負になる。
そして、どのカートを選んでも最後に効くのは、アップデートを止めないこと、余計なものを入れないこと、パスワードを使い回さないこと。地味ですが、データを見る限り、事故を起こしているのはだいたいこの3つを怠った店です。

編集部より:この記事は永江一石氏のブログ「More Access,More Fun!」2026年11月10日の記事より転載させていただきました。

コメント