


- この半年(5月18日〜11月20日公表)で、10万件以上の顧客情報漏えいを公表した国内企業は185件。中身を見ると、生年月日・性別・子どもの生年月など、サービスに要らない情報がやたら漏れている。
- タクシーアプリGOですら、わたしの性別と生年月日を持っていた。タクシーを呼ぶのに誕生日はいらないでしょ。
- しかもそれを、販促ツールやメール配信サービスにコピーして預けている。今回の大量漏えいの多くは本体じゃなくて、その外部サービスからの流出。
- 日本の個人情報保護法には「必要最小限しか取るな」という原則がない。不要なデータの消去も努力義務どまり。だから止まらない。
- 提案:本業に要らない属性情報(生年月日・性別・子どもの情報など)を広告に使うなら、本人が自分で選んだ場合(オプトイン)だけにする。個人データで狙う広告の増収は約4%という研究もある。
- 正直な但し書き:証券会社の年収のように法令で取る情報は別。4%の研究は2019年の米国1社のデータ。そして業界は逆に「顧客データで広告を売る」方向に走っている。
こんにちは。永江です。
昨日、ベースフードからもきました。この1週間で、わたしのところに届いた「お詫びメール」。ベースフード、アソビュー、楽天証券。3通です。
ベースフードは氏名とメールアドレス。アソビューはメールアドレス。楽天証券はログインIDと口座のコード。どれも「今のところ不正利用は確認されていません」。いや、そりゃそうでしょ。確認できるころには手遅れなんだから。
で、ふと思ったんですよ。なんで日本の企業って、こんなに細かい個人情報を集めるの? 通販なら住所や電話番号がいるのはわかる。でも、そうじゃないサービスまで生年月日だの性別だの子どもの誕生日だのを持っている。今回はそこを調べました。
まず全体像から。2026年5月18日から11月20日までに公表された、国内企業の顧客情報の漏えい(漏えいのおそれを含む)のうち、10万件以上のものを集計したら185件になりました。それを件数順に並べたのがこれ。
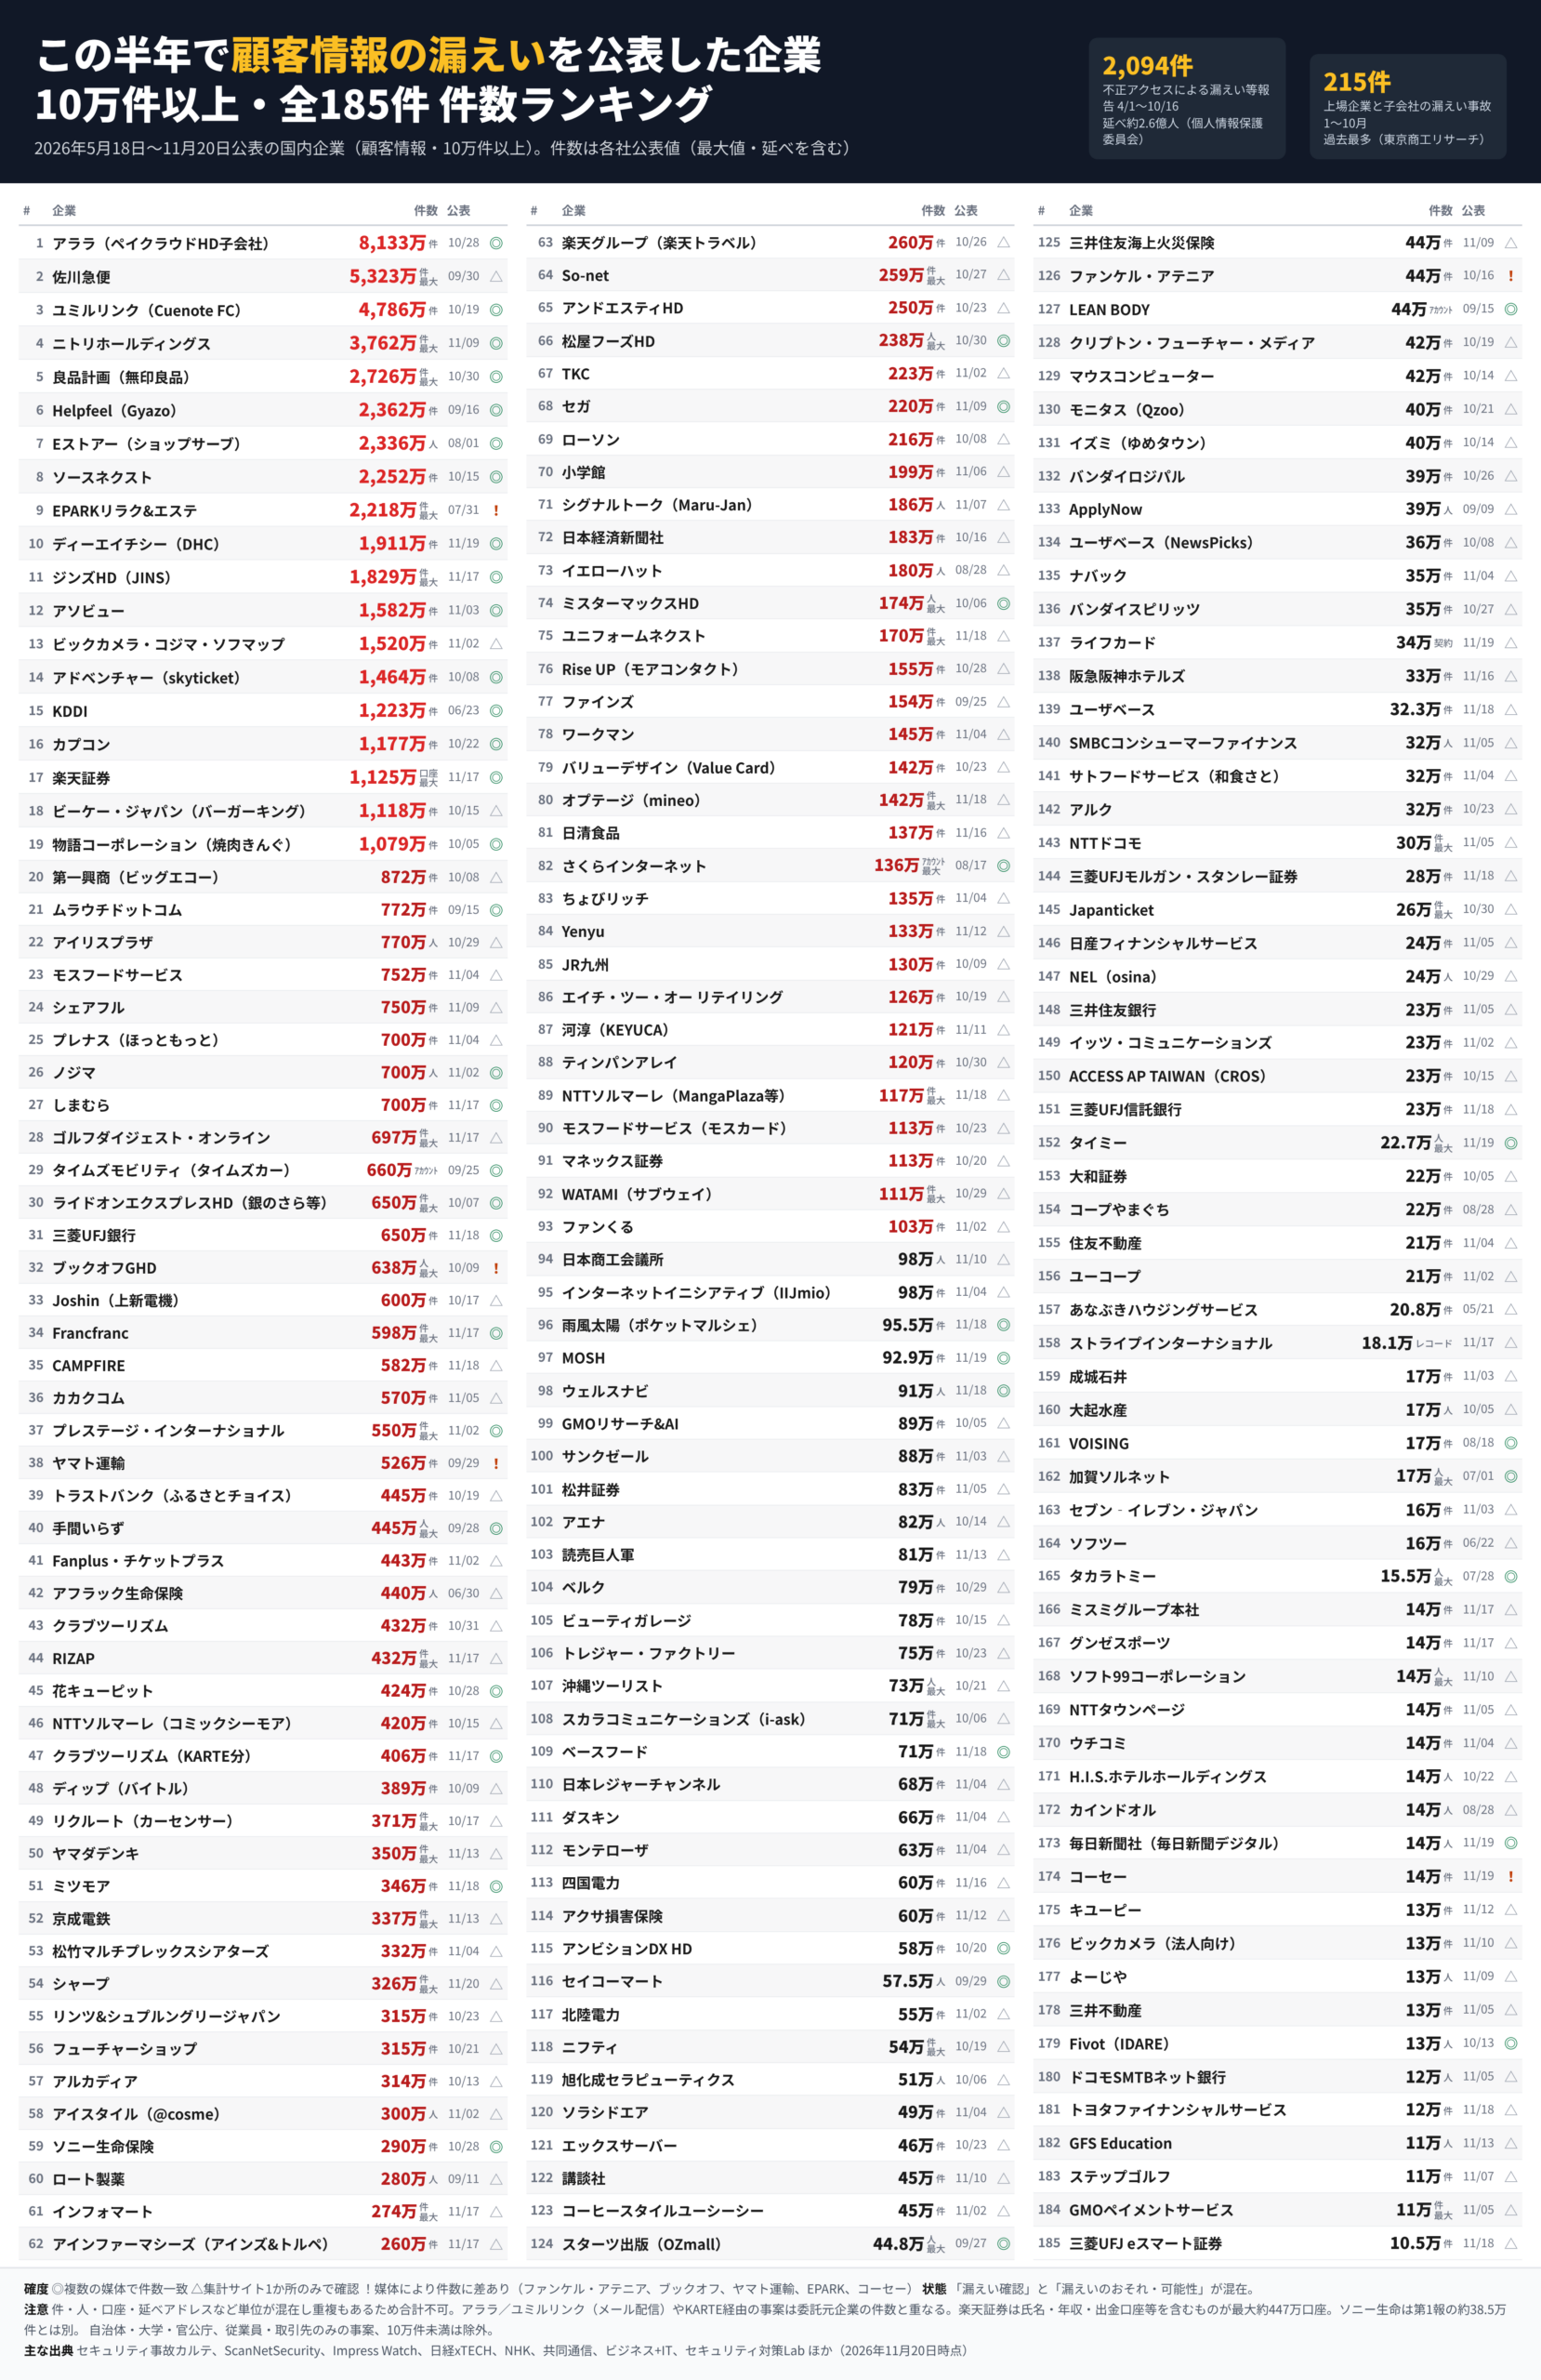
1位はメール配信サービスのアララで、延べ約8,133万件のメールアドレス。2位以下も数千万件がずらっと並ぶ。もう「何万件漏えい」くらいではニュースにもならないレベル。
個人情報保護委員会には、2026年4月1日から10月16日までに民間事業者から直接、不正アクセスによる漏えい等の報告が2,094件届いていて、100万人を超える大規模事案も41件あったと報じられています。日本の人口の倍、延べ約2.6億人分。延べなので重複だらけですが、それでも異常な数字です。
そして11月に入ってからの目玉が、マーケティングツール「KARTE」(プレイド)と、メール配信サービス「アララメッセージ」への不正アクセス。どちらも企業が自社の顧客データを預けていた外部サービスです。ここから芋づる式に、何十社もの顧客情報が漏れました。
試しに、自分が使っているタクシーアプリGOの登録情報を開いてみました。
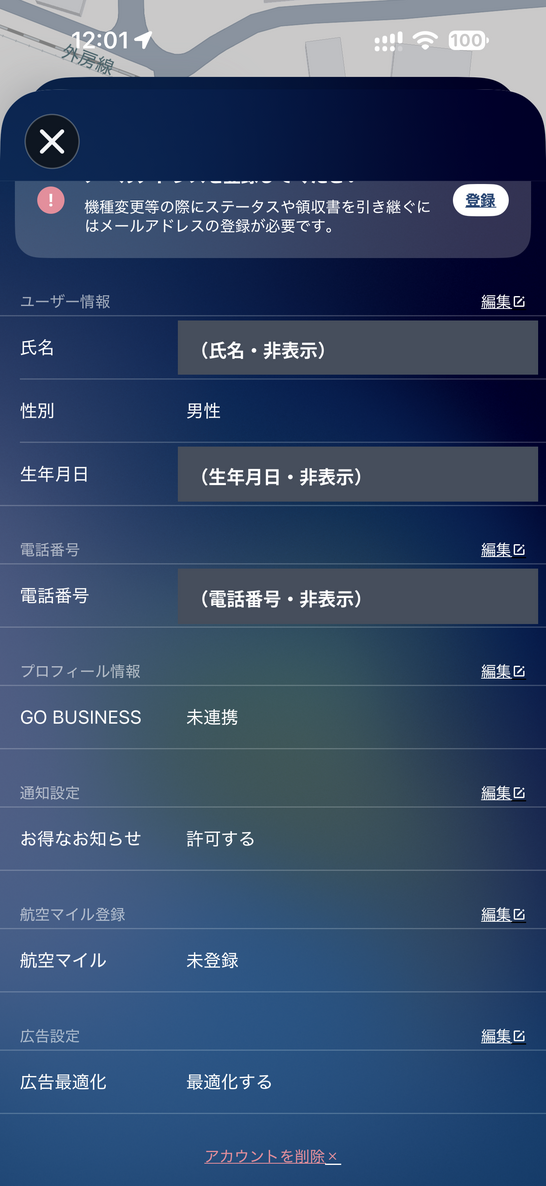
……性別と生年月日、入ってます。いつ入れたのか覚えてないけどww
タクシーを呼ぶのに必要なのは、乗る場所と行き先と支払い手段でしょ。誕生日を知らないと配車できないタクシーなんてない。
じゃあ何に使っているのか。GOのプライバシーポリシー(英語版)を読むと、利用者から受け取る情報に氏名・電話番号・メールアドレスと並んで生年月日と性別が挙がっていて、性別・生年月日・郵便番号などの属性情報を、個人が特定できない形で、利用者の関心が高そうな情報を届けるために使う、と書いてあります。さらに、利用者情報はグループ会社のサービスのマーケティングのために共有される、とも。要するに販促用です。
おもしろいのは利用規約のほう。運送事業者に個人情報を渡すのは「配車の実現及び本利用規約に定める乗車料金の支払いを完了するために必要な限度で」と書いてある。GO自身が「配車と支払いに必要な範囲」という線を引いているわけです。ちなみにわたしの画面は、広告設定が「広告最適化:最適化する」になっていました。最初からそうだったのかは覚えていません。
GOだけじゃありません。今回漏えいを公表した会社の発表を1社ずつ開いて、何が漏れたのかを見てみました。通販以外で、サービスの提供そのものには要らなさそうな情報を持っていた例です。
| 業種 | 企業・サービス | 漏れた(おそれ含む)余計な情報 | 件数 |
|---|---|---|---|
| 宅配 | 銀のさら・釜寅・すし上等 | 性別、生年月日、注文履歴。家族の氏名と誕生日を入れていれば家族の分も | 最大約650万件(可能性) |
| カラオケ | 第一興商(ビッグエコー等) | 氏名(登録名)、性別、生年月日、メール、電話番号 | 約872万件(おそれ) |
| ファストフード | モスバーガー(モスWEB会員) | メール、年齢、性別、都道府県など。メール配信の委託先から流出 | 7,517,087件 |
| 焼肉 | 焼肉きんぐ公式アプリ | 漏れたのは氏名・メール・電話番号だが、生年月日・性別・郵便番号・店舗利用履歴も保有していた | 10,788,963件 |
| コンビニ | セイコーマート | 姓名、性別、生年月日、住所、電話番号、メールなど | 574,647人分(閲覧) |
| コンビニ | ローソンID | 氏名、生年月日、性別、電話番号、住所 | 215万5,345件 |
| 衣料 | しまむら | 誕生日、性別、都道府県、郵便番号。会員が登録した子どもの生年月も | 約700万件+約5万件 |
| 保育 | ユニファ(ルクミー) | 保護者の氏名とメール、子どもの生年月日 | 調査中 |
| スポーツ観戦 | Jリーグ(チケット) | 生年月日、性別、都道府県、市区町村 | 2,383,073件 |
| ゴルフ | ゴルフダイジェスト・オンライン | 誕生日または誕生月、年代、郵便番号 | 最大6,974,506件(重複含む) |
| レジャー予約 | アソビュー | 氏名、性別、生年月日、電話番号、郵便番号、いつどこで何人で遊んだかの利用履歴 | 15,821,184件 |
| 銀行 | 三菱UFJ銀行 | 性別、年齢、居住地域(販促ツールに預けていた) | 約650万件 |
チケットを買うのに生年月日は要らない。保育園の連絡帳アプリの販促ツールに子どもの生年月日を入れる必要もない。「なんとなく取れるから取った」としか思えないものが並んでいます。
誕生日クーポンを出したいんでしょ、と言われそうですが、だったら誕生月だけでいいし、そもそも本人が「クーポンほしい」と言った人だけでいい。全員分をフルの生年月日で持っておく理由にはならない。
今回いちばんタチが悪いのはここ。漏れた情報の多くは、会社本体のシステムからではなく、販促やメール配信のために外部サービスに預けたコピーから漏れています。
いちばんわかりやすいのがアソビュー。メール配信サービス(アララ)経由で漏れた項目がこれ。
メールアドレス/会員情報:会員ID・会員番号、氏名、性別、生年月日、会員登録日、最終ログイン日等/連絡先:電話番号、郵便番号、お住まいの地域/チケットのご購入・ご利用情報:ご購入日時、チケットの種類、購入枚数、ご利用施設名、ご利用日時、参加人数、キャンセルの有無等アソビュー「【重要】委託先メール配信サービスへの不正アクセスによる会員情報の流出について」(対象15,821,184件)
メールを送るだけなら、配信サービスに渡すのはメールアドレスだけで足ります。そこに生年月日も電話番号も、いつどこで何人で遊んだかまで載せていた。「セグメント配信したいから」なんでしょうけど、そのせいで1,582万件分の行動履歴が外に出た。
対照的なのがベースフードで、KARTEに預けていたのは(わたしの分は)氏名とメールアドレスだけでした。連絡に最低限の情報。それでも外部ツールに預ければ漏れる。ということは、預ける量が多いほど、漏れる量も多い。当たり前の話です。
もうひとつ怖いのが「やめたはずなのに残っていた」パターン。カイテクは、KARTEとの契約を2025年1月末に終えていたのに、プレイド側にデータが残っていて、ワーカーのメールアドレス27,530件が流出しました。規約では契約終了後90日以内に消去されるはずだった、と報じられています。預けたデータは、解約しても消えている保証がない。
EUのGDPRには「データ最小化」、つまり目的に必要な範囲でしか個人データを集めてはいけないという原則があります。
一方の日本。産総研の高木浩光さんは、個人情報保護委員会に出した意見書で、日本の法律はEU法のような前提となる「基本原則」を欠いていて、重要なのはOECD8原則の「関連性の原則」だ、と指摘しています。要するに「関係ないデータを集めるな」というルールがそもそもない。
不要になったデータの消去も、2015年の改正で入ったものの努力義務。やらなくても罰則はありません。
2026年7月には、課徴金制度を入れた改正個人情報保護法が成立しました(7月17日公布)。やっと罰金だ、と思うでしょ。ところが法案の段階の解説では、課徴金の対象は深刻な権利侵害につながる6つの違反行為に絞られていて、安全管理措置義務違反、つまり今回のような漏えいそのものは対象外です。漏らしても、お詫びメールを出せば終わり。そりゃ止まりません。
ここで出てくるのが「取ったデータで広告を最適化して、それでサービスを安くしてるんだ」という反論です。
米国の研究で、追跡データを使った広告がメディア側にもたらした増収は、文脈に合わせた広告と比べてわずか4%、広告1回あたり0.00008ドルだった、というものがあります。米国の大手メディア1社の数百万件の広告取引を調べた結果です。2019年の研究で、測っているのは広告を載せる側の収入だけ。広告主側の効果は別の話なので、そこは割り引いてください。
それでも、漏れたら何百万人に迷惑をかけるデータを抱えて、得るものが数%。割に合うとは思えない。
日本企業のデータ活用も、成果を出しているところはわずかです。ガートナーの2024年の調査では、データ活用で全社的に成果を得ている日本企業は3%程度。集めるだけ集めて、使いこなせていない。
ただ、正直に書いておくと、流れは逆です。小売各社が自社の購買データで広告を売る「リテールメディア」が伸びていて、店舗事業者のリテールメディア市場は2025年の1,190億円から2035年には1兆905億円になる、という推計(Google・BCG)まで出ている。顧客データは今や「広告商品」。だから取りたがるし、手放したがらない。
もうひとつ。何でもかんでも「取るな」は乱暴です。証券会社が年収や金融資産を聞くのは、日本証券業協会の規則で「顧客カード」を整備することになっていて、その根拠は金融商品取引法の「適合性の原則」。これは取らないといけない。
楽天証券の件(最大約447万口座で氏名・年収・出金先口座など、最大約1,125万口座でログインIDなど)が問題なのは、取ったことではなく、本番の顧客データをテスト環境に置いていたこと。わたしに届いたメールにも「テスト環境のシステム内で管理していた一部の情報が外部に漏えいしたおそれ」とありました。
じゃあどうするか。わたしの提案はシンプルです。
- 本業に要らない属性情報(生年月日、性別、子どもの情報、行動履歴など)を広告や販促に使うなら、本人が自分で選んだ場合(オプトイン)だけにする。初期設定で「使う」にしない。
- 取るとしても粒度を落とす。誕生日クーポンなら誕生月だけで足りる。
- 外部ツールに預けるなら、そのツールの仕事に必要な項目だけ。メール配信ならメールアドレスだけ。分析に使うなら元に戻せない形に加工してから。日経は、預けていたデータに元の情報へ戻せない処理をしていたと説明しています【要確認】。
- 法律で、子どもの情報を使った広告の禁止(EUのデジタルサービス法は未成年を狙った広告とセンシティブなデータによる広告を禁止している)と、契約終了後のデータ削除の義務化を。努力義務ではなく。
「データは21世紀の石油」なんて言われたけど、石油は漏れたら環境破壊。持てば持つほど、漏れたときの責任が増える。そろそろ「とりあえず取っておく」はやめたほうがいい。
これだけ漏れると、自分の情報もどこかに出回っていると考えて動いたほうがいいです。実際に、漏れた情報を使って宿泊予定のホテルの名前で予約確認メールを装った詐欺メールが届いた例も報じられています。名前も予約内容も正しい。だから騙される。
流出した事業者を装った詐欺メールや、「救済」を名目にした詐欺メールが届く可能性がある、と消費生活センターも注意を呼びかけています。メールのリンクは開かず、会社の公式サイトやアプリから直接確かめる。
消費者庁は、安全なパスワードにして使い回さないこと、多要素認証を使うこと、指紋や顔認証でログインする「パスキー」を使うことを挙げています。楽天証券のメールにも、日々ログインする9割超の人がすでにパスキーを使っているとありました。使えるサービスは全部パスキーに。証券口座なら、取引や出金を自分で一時停止できる機能も設定しておくといい。
身に覚えのない請求がないか。月1回でいいので見る。
タイムズカーのように本人確認書類の画像が漏れた人は、全国銀行個人信用情報センターやCIC、JICCの「本人申告」で、名義を悪用されるおそれがあると登録できます。ただし悪用を確実に防げる制度ではなく、預金口座の開設時には照会されない点は知っておいてください。
消費生活センターは188、警察の相談は#9110。
結局、いちばん効くのはこれ。預けている情報を減らす。退会して、データの消去を求める。ただしカイテクの例のように、委託先にコピーが残っていることもあるので「退会すれば消える」とは限らない。だからこそ、会社側に「最初から取らない」を求めたいわけです。
漏えいのたびに「セキュリティ対策を強化します」というお詫びが出ます。でも本当にやるべきは、守る努力の前に「そもそも持たない」こと。持っていないデータは漏れようがない。
タクシーを呼ぶのに誕生日はいらない。チケットを売るのに生年月日はいらない。メールを送るのに行動履歴はいらない。使わない個人情報を「何かに使えるかも」で取るのは、もうやめませんか。
各社の公式発表・本人宛メール:銀のさら(ライドオンエクスプレスHD)、第一興商、モスフードサービス、物語コーポレーション(焼肉きんぐ)、セイコーマート、ローソン、しまむら、ユニファ(ルクミー)、Jリーグ、ゴルフダイジェスト・オンライン、アソビュー、ベースフード、楽天証券(筆者宛メール)、カイテク(第2報の流出件数)。GOの登録画面・利用規約(筆者の画面)とプライバシーポリシー英語版。日本証券業協会の顧客カードに関する証券会社の説明。高木浩光氏の個人情報保護委員会提出資料。消費者庁・全国銀行個人信用情報センター・警察庁・消費生活センターの案内(ページの一部を確認)。
185件のランキング(集計サイト・報道をもとに筆者集計。うち多くは1か所のみで確認)、個人情報保護委員会への報告2,094件・100万人超41件・延べ約2.6億人、アララの約8,133万件、三菱UFJ銀行の約650万件、カイテクの「契約終了後もデータが残存」、楽天証券の全体件数、2026年改正法の成立・公布日と課徴金の対象範囲(法案段階の解説)、不要データの消去が努力義務である点、4%の研究、ガートナーの3%、リテールメディアの市場推計、EUデジタルサービス法、ホテル名を使った詐欺メールの例。
GOの「広告最適化」の初期設定、GOプライバシーポリシー日本語版の文言、日経が預けたデータに施した処理(報道1件のみ)、消去努力義務の現行の条番号。
編集部より:この記事は永江一石氏のブログ「More Access,More Fun!」2026年11月20日の記事より転載させていただきました。
コメント