


- 2026年6月から10月初めまでに公表された漏洩だけで、KDDIのメールシステムが最大1,422万件、アフラック生命が約440万人、タイムズカーが約660万アカウント。名の知れた会社が毎週のように「不正アクセスのお知らせ」を出している。
- 攻撃の主役は「人間が指示して、AIに実行させる」スタイルに移った。AIで攻撃の速度は4倍。作戦の8〜9割をAIが自律でこなし、人間の判断は1作戦あたり4〜6回で済んだ事例まで出ている。
- それでも侵入口は昔からある穴。日本のランサムウェア被害の6割以上がVPN機器経由。パッチを当てていない、多要素認証をかけていない。防げた漏洩が多い。
- なのに日本では、漏洩させたこと自体には罰金がない。2026年7月の法改正で課徴金ができたけれど、漏洩は対象から外された。2024年の事務局案には入っていたのに。
- 補償はクーポンかポイントの期限延長が相場。わたしも2013年、イモトのWiFiの流出でカードを33万円分使われ、来たのは自社サービスの3,000円割引クーポン。
- 提案:杜撰な管理を続けるより、お金をかけて運用した方が得になる制度にする。①漏洩には売上高に連動した課徴金、ただし基準を守っていれば減免 ②身代金はみかじめ料と同じ、支払いを禁止 ③隠したら経営陣を刑事で罰する。
- 正直な但し書き:攻撃全体のうちAIが何%か、というデータはまだない。タイムズカーの侵入原因も公表されていない。
こんにちは。永江です。
最近ニュースを見ていて、うんざりしませんか。毎週のように、どこかの会社が「不正アクセスによる個人情報漏えいに関するお知らせ」を出している。しかも中小企業じゃない。誰でも名前を知っている会社ばかり。
ここ4か月で公式に発表されたものを、ざっと並べてみます。
| 公表日 | 会社・団体 | 何が起きたか | 規模(公式発表の表現) |
|---|---|---|---|
| 6/23 | KDDI | ISP向けメールシステムからメール関連情報 | 最大1,422万件 |
| 6/30 | アフラック生命 | 顧客情報が漏えい(7/31調査結果) | 約440万人 |
| 7/13 | ニチレイ | 冷蔵倉庫・冷凍食品の出荷が停止、個人情報も漏えい | 従業員・求職者等43,709件など |
| 8/1 | Eストアー | ショップサーブから購入者・カード情報など | 8,853,839件 |
| 8/10 | REXTホールディングス | ランサムウェアでWonderGOO・新星堂などが休業 | 件数の記載なし |
| 8/17 | さくらインターネット | 会員情報が影響を受けた可能性 | 1,360,563アカウント |
| 9/1 | 三井不動産 | 役職員・社外関係者の情報 | 最大19,000件+最大36,000件 |
| 9/11 | デジタル庁 | GSS(政府の業務システム)からファイルが漏えい | 約24.6万件 |
| 9/16 | Helpfeel(Gyazo) | ユーザーデータ | 約2,362万件 |
| 9/25 | タイムズモビリティ(タイムズカー) | 会員情報と免許証画像など | 約660万アカウント |
| 9/26 | 京王プラザホテル | ランサムウェアでシステム障害 | 漏えいは確認中 |
| 9/27 | 東京メトロ | メトポ会員のメールアドレス | 約59,000件 |
| 9/29 | セイコーマート | アプリ会員情報(10/5第四報) | 574,647人分 |
| 10/2 | 第一生命保険 | 社員向け人事システム | 約12万名 |
| 10/2 | ヤマト運輸 | クロネコ代金後払いサービス | 一部のお客さま |
| 10/5 | GMOリサーチ&AI | 会員情報、ポイントの不正交換も | 最大948,498件 |
これで全部じゃありません。10月5日には、焼肉きんぐのアプリ会員の情報約1,079万件、大和証券の委託先経由で約22万件が漏えいしたと報じられています(いずれも報道ベース)。
そして10月6日。アサヒグループへの攻撃で犯行声明を出したランサムウェア集団「Qilin(キリン)」の中核メンバーとされるロシア国籍の28歳が、5月に大阪で拘束され、10月2日にドイツへ引き渡されていた、と朝日新聞が報じました(報道ベース)。犯人の一人は、日本にいたわけです。
わたしがこの手の話に敏感なのには理由があって、13年前、自分のカードを抜かれて実際に使われたことがあるんです。その話は後半で。
今回は、なぜこんなに漏れるのか、誰がやっているのか、そして「漏らした会社がクーポンを配って終わり」でいいのか、を全部まとめます。長いです。
ニュースで毎日のように出てくる「ランサムウェア」。ランサム(Ransom)は身代金のこと。つまり身代金を取るためのウイルスです。
警察庁の説明をかみ砕くと、パソコンやサーバーのデータを暗号化して使えなくし、元に戻すのと引き換えに、お金や暗号資産を要求する不正なプログラム。昔はメールの添付ファイルをばらまいて、引っかかった人のパソコンを人質にするやり方が中心でした。今は違います。会社のネットワークに直接入り込んで、会社ごと人質に取る。
流れを図にするとこうなります。
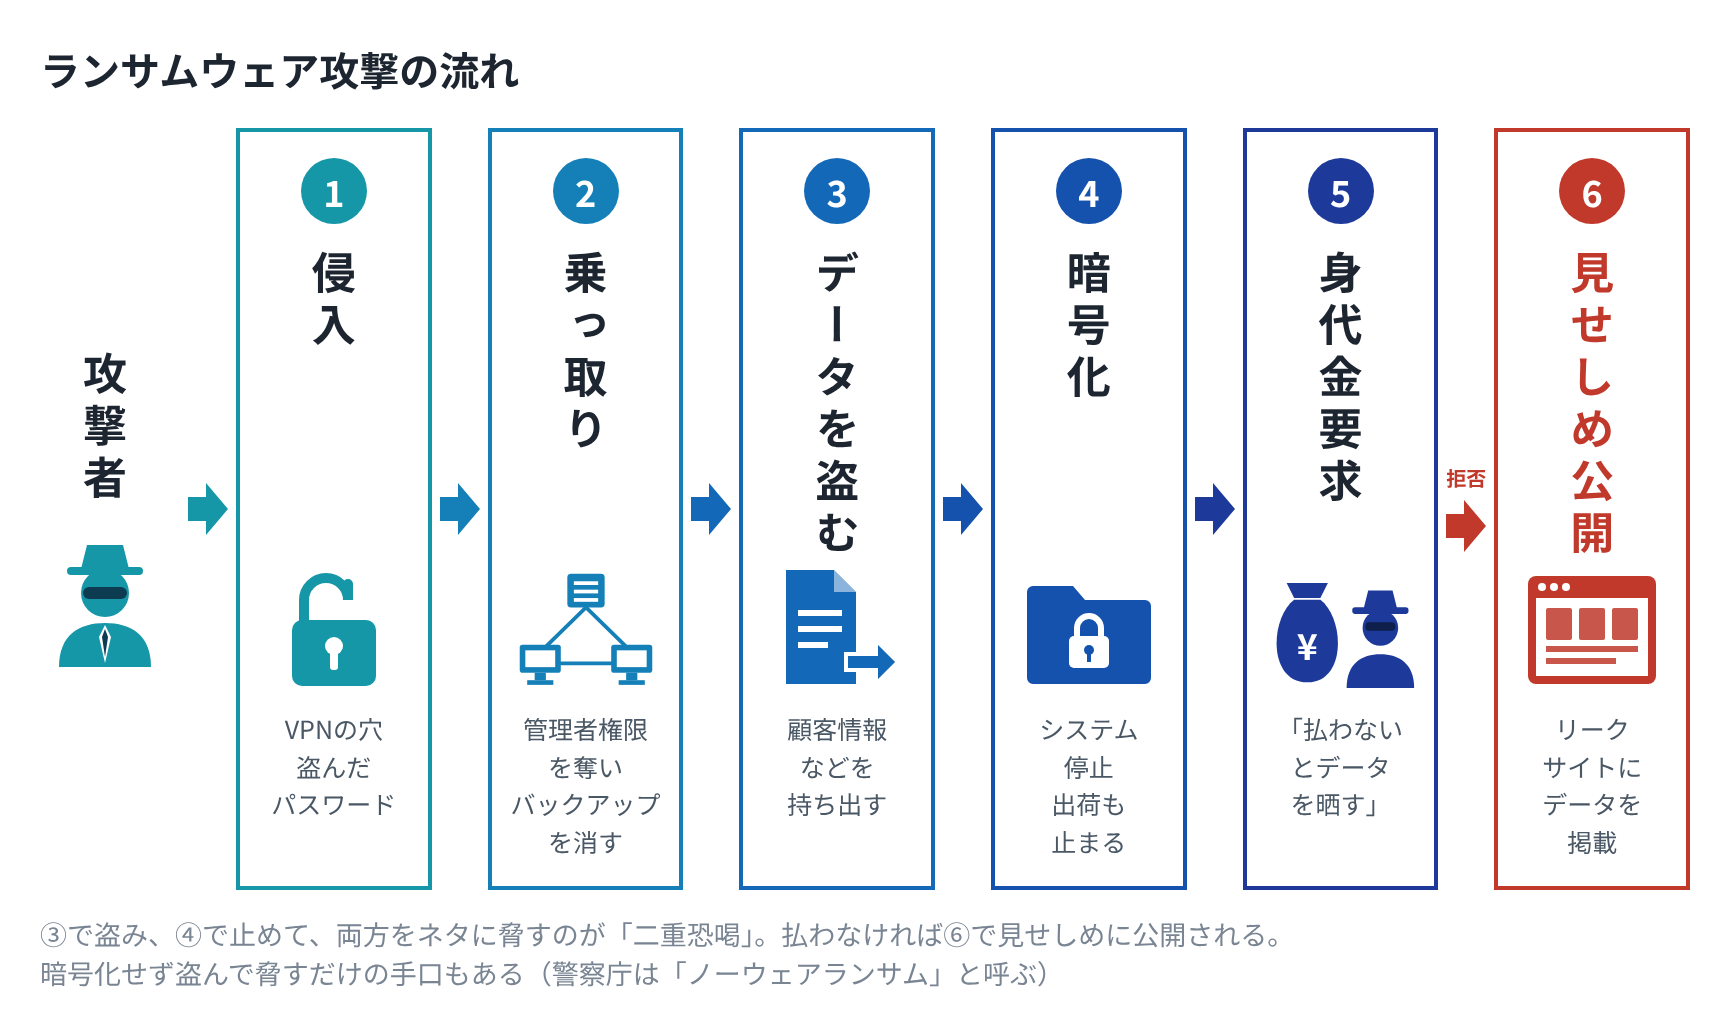
ポイントは2つあります。
1つめは二重恐喝。システムを止めるだけじゃなく、止める前にデータを盗んでおく。バックアップから復旧できても、「客の個人情報をネットに晒すぞ」と脅せる。払わなければ、攻撃者が運営する「リークサイト」に見せしめとして公開されます。暗号化すらせず、盗んで脅すだけの手口もあって、警察庁は「ノーウェアランサム」と呼んでいます。
2つめは、払っても元に戻る保証はないこと。警察庁も、支払っても復号される保証はなく、払ったお金は犯罪集団の資金になると注意を呼びかけています。KADOKAWAは約300万ドルを払ったと報じられましたが、データは公開されました(報道ベース)。
もう一つ知っておいてほしいのが、今のランサムウェアは分業制のビジネスになっていることです。
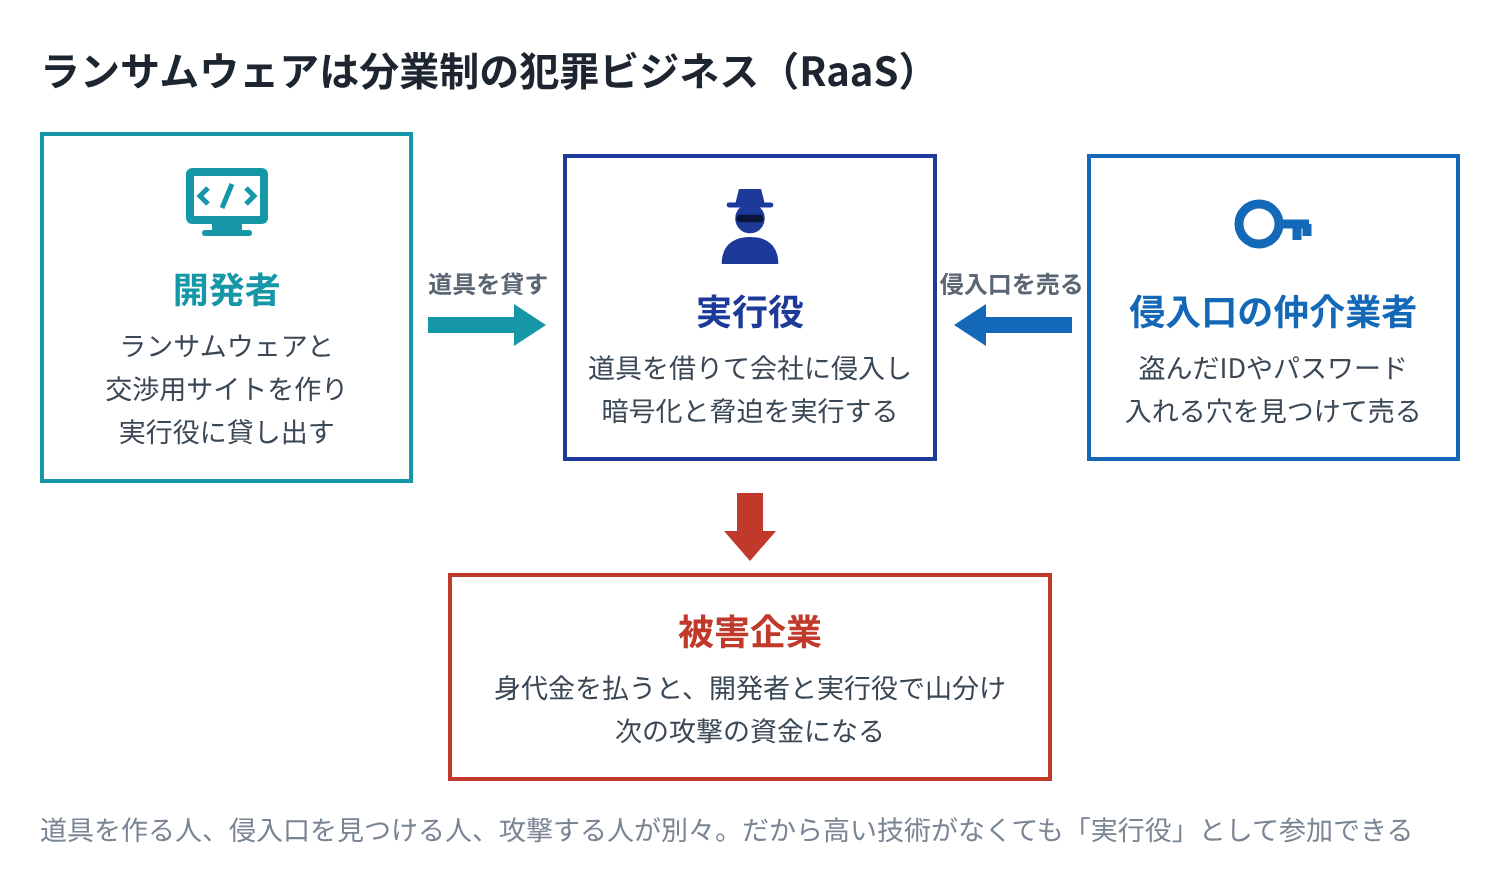
開発者がランサムウェアを作って「実行役」に貸し出し、身代金を山分けする。RaaS(ランサムウェア・アズ・ア・サービス)と呼ばれます。会社に入るための侵入口(盗んだIDやパスワード、修正されていない穴)を売る仲介業者までいて、Chainalysisによると、こうした業者には2025年に少なくとも1,400万ドルが流れました。
道具も侵入口もお金で買える。だから高い技術がなくても攻撃する側に回れる。ここにAIが加わったのが今、という話を、この後していきます。
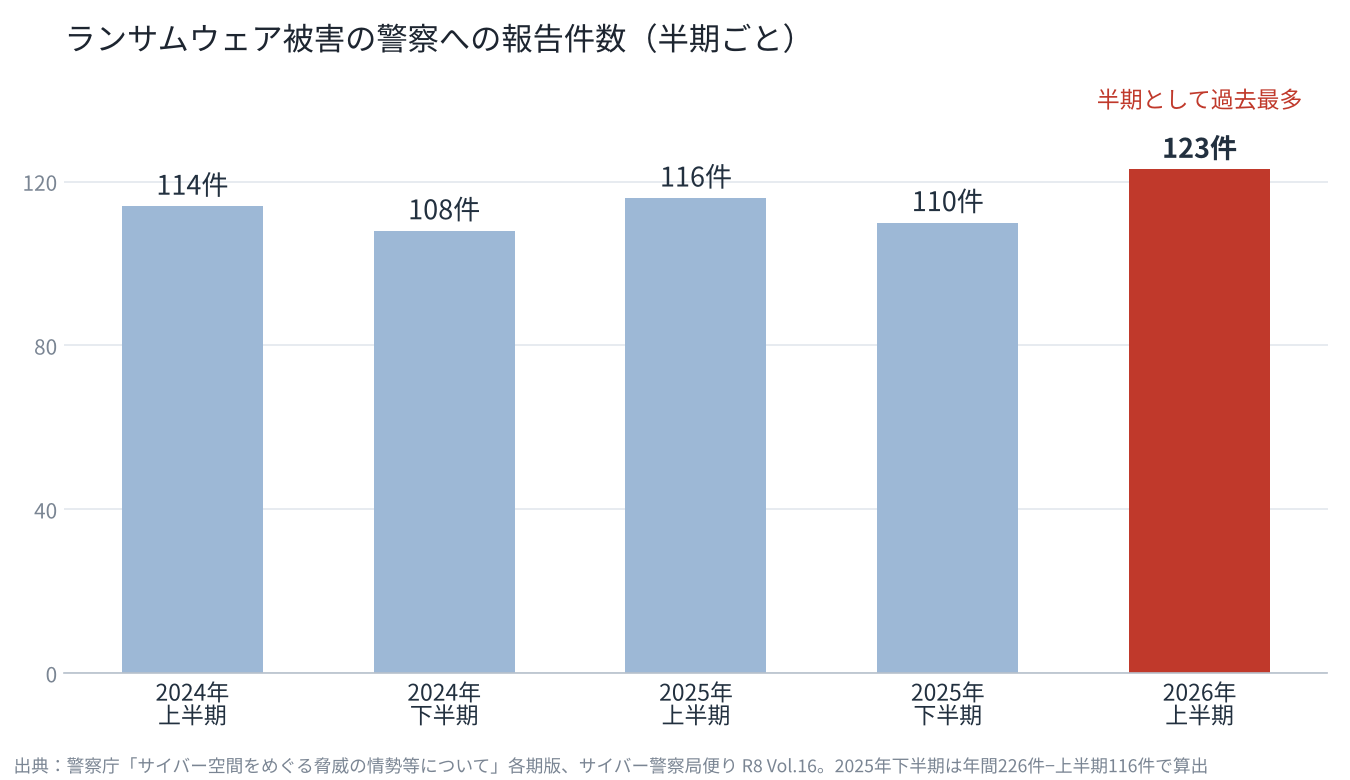
警察に届け出があったランサムウェア被害は、2025年に226件。2026年上半期は123件で、半期として過去最多です。しかも届け出があった分だけ。
中身も見ておきます。2025年の被害は中小企業が約6割。復旧に1,000万円以上かかった組織が5割超。BCP(業務継続計画)を作っていた組織は約18%しかない。
面白いのは世界の数字です。ブロックチェーン分析のChainalysisによると、2025年に支払われた身代金は約8.2億ドルで、前年から約8%減った。払った被害者の割合は28%で、過去最低の可能性がある。
一方で、盗んだデータを晒す「リークサイト」に載った被害件数は、前年比50%増で過去最多。
つまりこういうこと。払わない会社が増えたので、攻撃側は数で稼ぐ方向に振った。そして暗号化してシステムを止めるだけじゃなく、「データを盗んだぞ、払わないと晒すぞ」と二重に脅す。米Covewareの集計では、2026年4〜6月期にデータの持ち出しが確認された事案は76%。もはや標準装備です。
日本企業はどうか。日本情報経済社会推進協会(JIPDEC)とITRの2026年の調査では、ランサムウェア被害の経験がある507社のうち、222社が身代金を払ったと答えています。Web調査なので被害経験率は高めに出ている可能性がありますが、「日本企業は払わない」とは言えない数字です。
Data leak site-claimed ransomware incidents grew by 50% YoY — an all-time high
「最近のハッキングはAIがやっている」という話、半分正しくて半分違います。
正確に言うと、人間が指示を出してプロンプトを書き、AIに実行させている。だから攻撃の効率が段違いに上がった。
いちばん分かりやすい例は、AnthropicというAI会社自身が2025年11月に公表した事件です。中国の国家支援グループと判断された攻撃者が、同社のAI「Claude」を悪用して約30の組織を狙った。
作戦の80〜90%をAIが自律的に実行し、人間が判断を下したのは1作戦あたり4〜6回だった出典:Anthropic(2025年11月13日)の要旨
人間は監督役。手を動かすのはAI。侵入に成功したのは「少数」でしたが、ほぼ全自動で回ったことが問題なんです。
同じAnthropicが2025年8月に公表した事例では、犯人がAIのコーディングツールを使い、少なくとも17の組織からデータを盗んで恐喝していました。要求額は7.5万〜50万ドル。英国拠点の人物が、AI頼みでランサムウェアを作って400〜1,200ドルで売っていた例もあります。
スピードも上がった。セキュリティ大手パロアルトネットワークスのUnit 42は、AIによって攻撃の速度が4倍になり、最速では侵入から72分でデータを持ち出した、としています。Googleの脅威分析チームは2026年5月、AIで開発されたとみられるゼロデイ脆弱性の攻撃を初めて確認しました。
日本でも、2024年に川崎市の25歳が生成AIでランサムウェアを作って逮捕され、有罪になりました。2026年6月には大津市の19歳が逮捕され、「アサヒの会社が被害に遭ったニュースを見て」と供述したと報じられています(いずれも報道ベース)。技術がなくても攻撃できる時代です。
ネットで「ランサムウェア攻撃の80%はAI」という数字を見たら疑ってください。MIT Sloanと関係会社の論文の数字ですが、生成AI以前のグループまで数えていたなどの批判を受けて取り下げられています(報道ベース)。攻撃全体のうちAIが何%か、というちゃんとしたデータは、今のところ存在しません。
AI’s primary impact is currently operational: automating and scaling techniques defenders already know how to detect
Verizonの言うとおりで、AIは昔からある手口を、自動化して大量に回す道具になっている。新しい魔法が生まれたわけじゃない。ここ、後半の話に効いてきます。
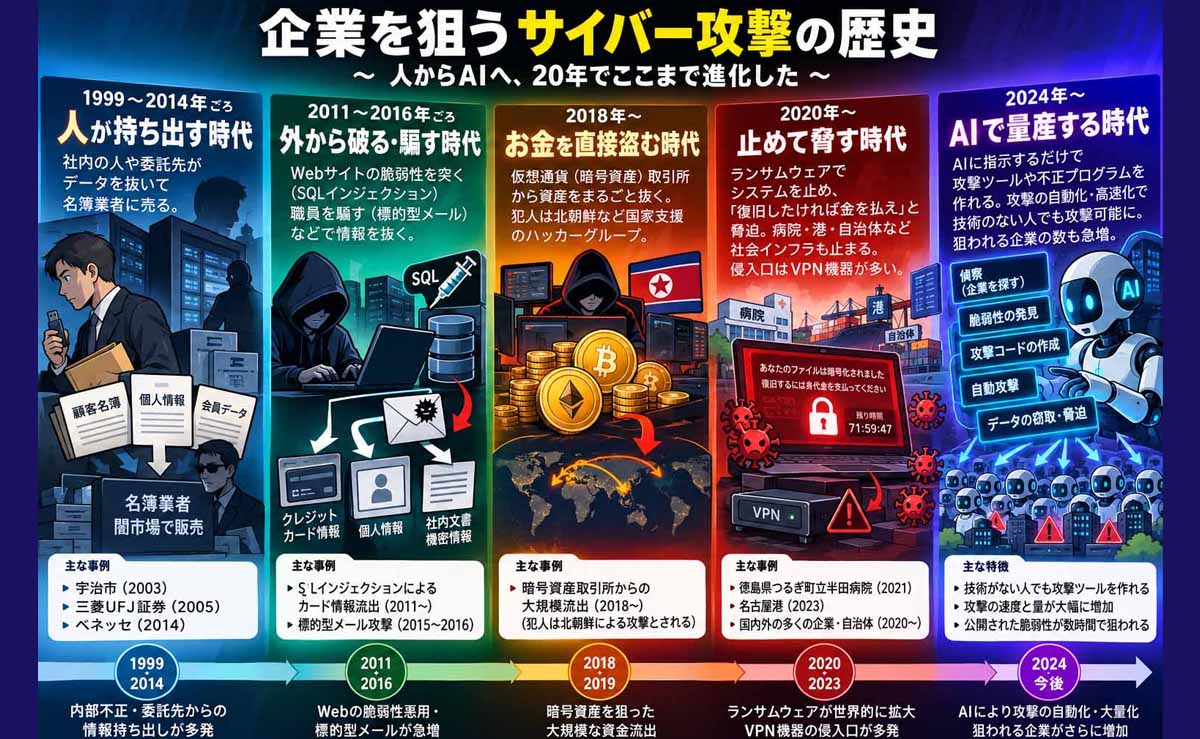
ここで一度、日本の大きな漏洩事件を年表で振り返ります。手口の変化がよく分かる。
| 年 | 会社・組織 | 手口 | 規模 | その後 |
|---|---|---|---|---|
| 1999 | 宇治市(住民基本台帳)* | 再委託先のアルバイトが持ち出して名簿業者へ | 21万件 | 1人1万5,000円の賠償が確定(2002年) |
| 2004 | ソフトバンクBB(Yahoo!BB)* | 委託先社員のIDとパスワードを悪用、恐喝 | 451万7,039件 | 全会員に500円相当の金券 |
| 2009 | 三菱UFJ証券 | 元社員が名簿業者へ売却 | 約149万件を抽出、約5万件を売却 | 金融庁が業務改善命令 |
| 2011 | ソニー PlayStation Network* | 外部からの不正アクセス | 約7,700万アカウント | サービス停止 |
| 2013 | エクスコム・グローバル(イモトのWiFi)* | SQLインジェクション | カード情報109,112件 | 総務省が指導 |
| 2014 | ベネッセ* | 委託先社員がスマホに転送し名簿業者へ | 約2,895万件 | 500円の金券。東京高裁で1人2,000円の賠償 |
| 2015 | 日本年金機構 | 標的型メール | 約125万件 | 基礎年金番号を変更 |
| 2016 | JTB* | 標的型メール | 約793万名分 | ― |
| 2018 | コインチェック* | 暗号資産(NEM)の窃取 | 約580億円 | 金融庁が業務改善命令 |
| 2020 | カプコン* | ランサムウェア。北米子会社の旧型VPN装置から | 最大39万人の可能性 | 身代金に応じず |
| 2021 | つるぎ町立半田病院* | ランサムウェア(LockBit)。VPN機器から | 電子カルテが停止 | 通常診療の再開は約2か月後 |
| 2022 | 大阪急性期・総合医療センター | 給食委託先のVPN機器からランサムウェア | 調査・復旧費は数億円以上 | 完全復旧は翌年1月 |
| 2023 | 名古屋港 | ランサムウェア(LockBit)。VPN機器の可能性が最も高い | コンテナ搬出入が約3日停止 | ― |
| 2023 | NTT西日本グループ | 元派遣社員が管理者アカウントで持ち出し | 928万件 | 個人情報保護委員会が勧告、社長退任 |
| 2024 | KADOKAWA/ニコニコ* | ランサムウェア。端緒は従業員アカウントの窃取 | 254,241人 | ニコニコは約2か月停止 |
| 2024 | DMM Bitcoin* | 北朝鮮のグループによる暗号資産窃取 | 約482億円相当 | 廃業 |
| 2025 | アサヒグループHD | ランサムウェア。ネットワーク機器から | 約228.9万件 | 受注・出荷が停止 |
| 2025 | アスクル* | ランサムウェア。多要素認証なしの委託先アカウントから | 約74万件 | 個人情報保護委員会が行政指導 |
| 2026 | タイムズモビリティ(タイムズカー) | 不正アクセス(手法は非公表) | 約660万アカウント | 補償は未定 |
流れをざっくり分けると、こうなります。
- 人が持ち出す時代(1999〜2014年ごろ):宇治市、三菱UFJ証券、ベネッセ。中の人や委託先がデータを抜いて名簿業者に売る。
- 外から破る・騙す時代(2011〜2016年ごろ):SQLインジェクションでカード情報を抜く。標的型メールで職員を騙す。
- お金を直接盗む時代(2018年〜):取引所の暗号資産をまるごと抜く。犯人は北朝鮮。
- 止めて脅す時代(2020年〜):ランサムウェア。病院も港も止まる。侵入口はVPN機器だらけ。
- AIで量産する時代(2024年〜):技術がない人でも攻撃ツールを作れる。攻撃の速度も上がった。
見てほしいのは、人が持ち出す漏洩も消えていないこと。2023年のNTT西日本グループの件は、元派遣社員が約10年にわたって928万件を持ち出していました。古い穴は、ふさがない限りずっと開いている。
ここが今回いちばん言いたいところ。
警察庁によると、2025年のランサムウェア被害で感染経路が分かったもののうち、VPN機器が6割以上。VPNは社外から社内ネットワークに入るための装置ですが、メーカーが脆弱性を公表して修正を出しても、アップデートせずに放置されている機器が狙われる。
世界でも同じで、Verizonの2026年版報告書では、侵入口の1位が「脆弱性の悪用」で31%。調査を始めて19年で初めてトップになりました。
最近の大型事案も見てみます。
- アサヒグループHD:拠点のネットワーク機器を経由してデータセンターに侵入。パスワードの脆弱性を突かれて管理者権限を奪われた(同社の公表)。
- アスクル:多要素認証を設定していなかった委託先のアカウントから侵入された(報道ベース)。
- デジタル庁:2026年9月、政府の業務システムがVPNの脆弱性を突かれて約24.6万件が漏えいした可能性(同庁の公表)。
デジタル庁ですよ。国のデジタル化の司令塔が、セキュリティのためのVPNの脆弱性で抜かれている。笑えない。
で、ここに②の話がつながります。AIは攻撃を速く、大量にした。昔なら「脆弱性が公表されてから実際に攻撃されるまで」に多少の猶予があった。今はAIで穴を探して、数時間で入ってくる。パッチを後回しにしていい時間がなくなったんです。
逆に言えば、アップデートと多要素認証という基本をやっていれば防げた漏洩が、かなりある。
タイムズカーについては、9月25日に不正アクセスを検知し、約660万アカウント分の情報が漏えいしたと公表されています。うち約160万アカウントは運転免許証画像などの本人確認書類。侵入経路はまだ公表されていません。
ネットでは「古いシステムを使い続けていたのでは」という声も出ています。X上の技術者が、タイムズカーのログイン画面に、Javaのフレームワーク「Seasar2/Teeda」の痕跡があると指摘しているんです。Seasarプロジェクトの製品は2016年9月26日でサポートが終了しています。
ただし、パーク24はこのフレームワークを使っているとも、それが侵入の原因だとも公表していません。今のところは外部からの指摘の段階で、原因と決めつけることはできません。会社の調査結果を待ちたいところです。
一昔前は「中国か北朝鮮だろう」と言われていました。今はもう少し整理できます。
冒頭で説明したRaaS、つまり道具を貸して身代金を山分けする犯罪ビジネスの中心にいるのは、ロシア語圏のグループです。
最大手だったLockBitの首謀者として、米国は2024年5月にロシア人のドミトリー・ホロシェフを起訴しました。120か国超の2,500以上の被害者を攻撃したとされています。アサヒへの攻撃で犯行声明を出したQilinについては、米保健福祉省の資料が「ロシア起源の可能性が高い」とし、旧ソ連圏の国々を攻撃対象から外していると指摘しています。
a majority come from Russian-speaking backgrounds as it is the lingua franca of the cybercriminal ecosystem
サイバー犯罪の世界ではロシア語が共通語、ということです。
例外も目立ちます。「Scattered Spider」は、英語を母語とする若者の集団です。米司法省は2025年9月、英国籍の19歳を起訴しました。米国の47組織が被害に遭い、身代金は少なくとも1億1,500万ドルに上るとしています。英国では2026年7月、ロンドン交通局への攻撃で2人に禁錮5年6か月の判決が出ました。電話でヘルプデスクを騙してパスワードを聞き出す、というアナログな手口が得意です。
北朝鮮は今も現役です。ただし狙いは暗号資産。2024年5月のDMM Bitcoinの約482億円相当の流出は、FBIと警察庁などが北朝鮮の「TraderTraitor」によるものと特定しました。Chainalysisによると、北朝鮮が2025年に盗んだ暗号資産は20.2億ドル。日本人になりすましてリモートワークの仕事を受注する北朝鮮のIT労働者についても、警察庁が注意を呼びかけています。
中国系は性格が違います。警察庁は2025年1月、「MirrorFace」による攻撃に中国の関与が疑われると公表しましたが、目的は安全保障や先端技術の情報を盗むこと。企業を脅して身代金を取る、という話とは別物です。
まとめると、金目当てはロシア語圏の犯罪集団と英米の若者、北朝鮮は暗号資産、中国はスパイ。そして日本国内にも、AIで道具を作る若者がいる。
ここからはわたしの話。
2013年5月、海外用Wi-Fiレンタルの「イモトのWiFi」を運営するエクスコム・グローバルから、カード情報が流出しました。総務省の発表では109,112件。しかも、本来は保存してはいけないセキュリティコードまでサーバーに保存していた(当時の記事)。
流出が分かったのは、決済代行会社からの通知がきっかけ。4月23日には異変が分かっていたのに、顧客への通知は5月27日でした。
そして通知とほぼ同時に、わたしのカードは使われました。パソコンや家電を扱うネットショップで9万3,430円と23万7,890円。合わせて33万1,320円。換金しやすいPCとAV機器ばかりです(当時の記事)。
後でカード会社から聞いた話では、家電量販店側の情報として使ったのはおそらく中国人だったそうです。
で、エクスコム・グローバルの「お詫び」は何だったか。自社サービスで使える3,000円分の割引クーポン(報道ベース)。また借りろ、と。1円も外に出ていかない。正直、潰れろと思いましたよ。
| 会社 | お詫び・補償の内容 |
|---|---|
| ソフトバンクBB(2004年)* | 全会員に500円相当の金券 |
| ベネッセ(2014年)* | 500円の金券(電子マネーか図書カード)か、基金への寄付 |
| 快活CLUB(2025年) | 既存の300ポイントクーポンの有効期限を延長 |
| すかいらーく(2025年) | カード再発行の手数料を負担 |
| タイムズカー(2026年) | 「調査結果を踏まえて全体方針を決定する予定」(10月1日時点) |
裁判で争っても大差ありません。ベネッセの事件では、最高裁が2017年に「漏えいはプライバシーの侵害」と認めて審理を差し戻しました。それでも、別の訴訟で東京高裁が2019年に命じた賠償は1人2,000円です。
1人あたり数百円から数千円。会社からすれば、漏らしても大した損はしない。だから基本の対策が後回しになる。
「漏らした会社には罰則があるんでしょ?」と思うかもしれません。ないんです。
個人情報保護法は、会社に安全管理措置(第23条)と、漏えい時の個人情報保護委員会への報告・本人への通知(第26条)を義務づけています。でも違反したときの流れは、まず勧告、それでも従わなければ命令。罰金(法人は1億円以下)が科されるのは、その命令にも違反したとき。漏らしたこと自体には罰金がありません。
2026年7月10日、個人情報保護法の改正案が成立しました。目玉は課徴金の新設。ところが対象は、不正な手段で個人情報を取得した場合や、本人の同意なく第三者に渡した場合など。セキュリティが甘くて漏らした場合は対象外です。
しかも、最初からそうだったわけじゃない。個人情報保護委員会の事務局が2024年12月18日に出した検討資料には、「安全管理措置義務違反に起因して大規模な漏えいが発生した場合」を課徴金の対象にする案がはっきり書かれていました。それが最終的な法律からは消えた。
反対もありました。新経済連盟のサイトには2024年12月5日付の意見書が掲載されていて、課徴金制度などの導入に「萎縮効果のおそれがあり強く反対」と書かれています(意見書PDF)。
金融機関には業法による監督があります。金融庁は2024年10月にサイバーセキュリティのガイドラインを出していて、DMM Bitcoinには業務改善命令を出しました。クレジットカード情報については割賦販売法で管理が義務づけられ、経産省が改善命令を出した例もあります。
2026年10月1日からは、能動的サイバー防御関連の法律で、電力や鉄道など基幹インフラ15分野258事業者にインシデントの報告が義務づけられました。ただし一般の企業は対象外です。
デジタル庁のセキュリティの担当は、基本的に自分たちが作って運用するシステムです。国のサイバー対策の司令塔は、2025年7月1日にできた「国家サイバー統括室」ですが、こちらも職務は政府機関のシステムが中心。
つまり、民間企業のセキュリティを業種を横断して監督する役所は存在しない。そしてデジタル庁自身が漏らしている。
海外を見ると、日本がいかに甘いかが分かります。
| 国・地域 | 会社・制度 | 内容 |
|---|---|---|
| EU | GDPR(一般データ保護規則) | 制裁金の上限は最大2,000万ユーロか全世界売上高の4%の高い方 |
| 英国 | British Airways(2020年) | 約43万人分の漏えいで制裁金2,000万ポンド |
| アイルランド | Meta(2024年) | 2018年の漏えいなどで制裁金2億5,100万ユーロ |
| 米国 | Equifax(2019年) | 約1億4,700万人の漏えいで、最低5億7,500万ドルで当局と和解 |
| 豪州 | 身代金支払いの報告義務(2025年5月〜) | 身代金を払ったら72時間以内に報告 |
British Airwaysは、漏らしたことそのもので2,000万ポンド。日本なら、勧告が来て終わりです。
漏洩は、その会社と被害者だけの問題じゃありません。アサヒは受注・出荷が止まり、決算でも売上が落ちた。アスクルは特別損失52億円を計上したと報じられています。免許証の画像が流出すれば、なりすましで口座を作られるリスクが何年も続く。取引先も、物流も、全部巻き込まれる。国益を損ねているんです。
答えは簡単で、損をするのが会社じゃなくて客だから。免許証画像が漏れて、なりすましのリスクを何年も背負うのは客。会社はクーポンを配って、裁判になっても1人2,000円。経済学でいう「外部性」で、損害を外に押しつけられる限り、会社は対策にお金をかけません。
しかも、侵入口の多くはVPNの更新や多要素認証という安い基本対策でふさげる穴です。だからこそ、ペナルティで損を会社に戻せば効く。「杜撰な管理を放置するより、きちんとお金をかけて運用した方が得」になるからです。
具体的には、こうすべきだと思います。
- 安全管理を怠った大規模漏洩を、課徴金の対象に戻す。2024年12月の事務局案の復活です。金額はGDPRのように売上高に連動させる。
- 「杜撰」の基準を先に決める。既知の脆弱性は公表から一定期間内に修正、管理者アカウントとリモート接続には多要素認証、オフラインのバックアップ、委託先アカウントの管理。基準が曖昧だと、取り締まる側が裁判で負けます。
- 基準を守っていた会社は減免する。ちゃんとお金をかけた会社は、侵入されても罰が軽い。対策への投資が、そのまま保険になる。
基準の曖昧さについては、米国に教訓があります。米SECはソフトウェア会社SolarWindsとそのセキュリティ責任者を、セキュリティ体制の説明が不十分だったとして訴えましたが、2024年7月に裁判所が請求の大半を退け、2025年11月にSECは残りも取り下げました(報道ベース)。何を守ればいいのかを先に決めないと、罰則は機能しません。
ランサムウェアの身代金を払うのは、反社会的勢力にみかじめ料を払ってトラブルを収めるのと同じです。払えば払うほど、犯罪集団の資金になって、次の攻撃に使われる。
しかも日本企業は「言い値で払う客」に見えている可能性があります。Sophosの2026年日本版調査では、身代金の支払額は要求額の中央値100%(前年は68%)。サンプルは152人と少なめですが、値切りもせずに払っている。JIPDECの調査でも、被害経験がある507社のうち222社が払っています。
冒頭で書いたとおり、払っても助かる保証はありません。最初から復号の鍵を保存しない、つまり払っても絶対に元に戻らないAIランサムウェアまで見つかっています。
海外では、もう動いています。
| 国・地域 | 内容 |
|---|---|
| 国際(日本も署名) | 2023年11月、ランサムウェア対策の国際枠組み(CRI)の共同声明で「政府の管轄下にある機関は身代金を払うべきでない」と表明 |
| 英国 | 2025年7月、公的機関と重要インフラの支払い禁止を決定。それ以外の企業は支払い前に政府へ通知 |
| 米ノースカロライナ州* | 2022年から州の機関の支払いを禁止。攻撃者との連絡も禁止 |
| 米国 | 制裁対象の犯罪集団に払うと、知らなかったとしても民事制裁の対象になりうる(財務省、2021年) |
| 豪州 | 2025年5月から、身代金を払ったら72時間以内の報告を義務化 |
日本は国際声明で「政府機関は払わない」と約束しているのに、法律にはなっていない。まずはここから法律にすべきです。そのうえで民間企業の支払いも、事前の届け出制にして、人命に関わる場合など政府が認めた例外以外は禁止する。病院の電子カルテが止まったようなケースまで一律に禁じるのは無理があるので、例外の仕組みは要ります。
払った会社の経営陣が立件されるなら、どの会社も払わない。日本の会社を攻撃しても稼げない、となる。
ただし正直に書いておくと、これで日本が狙われなくなるわけではありません。攻撃は国を選んで来るというより、VPNの穴を自動で探し回って、入れたところを脅すやり方です。実際、2025年は身代金の支払率が過去最低の28%だったのに、リークサイトへの掲載件数は50%増えました。払わない会社が増えたら、攻撃側は数で補った。AIで1件あたりのコストも下がっています。
期待できるのは「日本で稼げる額が減る」こと。だから支払い禁止は、提案1の「穴をふさがせる」とセットで初めて効きます。
支払いを禁止すると、こっそり払って警察にも届けない会社が出てくる。だから罰するべきは、払ったこと以上に隠したことです。
前例があります。米Uberの元セキュリティ責任者は、約5,700万人分の情報流出を当局に隠し、口止めの契約と引き換えにハッカーに金を払っていました。2022年10月に重罪2件で有罪、2023年5月に保護観察3年と罰金5万ドルの判決です(米司法省)。罰せられたのは漏らしたことじゃなく、隠して払ったことでした。
- 侵入と支払いの報告を義務化する。豪州と同じく72時間以内。
- 隠したら刑事罰。みかじめ料を払って隠した経営者は立件する。
- 責任を負うのは予算を決める経営陣。セキュリティ担当者だけを罰すると、担当者が身代わりになるだけ。EUのNIS2指令も経営陣の責任を定めています。
- 補償の最低ラインを決める。自社サービスの割引クーポンは「補償」と認めない。
- 民間のセキュリティを横断で見る窓口を作る。業種ごとの縦割りのままでは、名古屋港もアサヒもタイムズも、誰も責任を持って見ていないのと同じ。
「中小企業が潰れる」という反論は出るでしょう。でも課徴金を売上高に連動させれば、規模に応じた額になる。それに被害の6割は中小企業です。罰則と同時に、相談や支援の窓口を用意すればいい。
ペナルティが怖いから対策をする。会社なんてそういうものです。今の日本は、漏らしても勧告とクーポンで済む。そりゃ後回しにしますよね。
攻撃する側は、AIを手に入れて速く、安く、大量に攻めてくるようになった。それなのに守る側は、何年も前から言われているVPNの更新や多要素認証すらできていない会社が多い。
そして漏らしても、罰金はない。補償はクーポン。
これ、個人が気をつけてどうにかなる話じゃありません。ルールを変えないと終わらない。漏洩には課徴金、身代金の支払いは禁止、隠したら経営陣を罰する。そのかわり、基準を守ってお金をかけた会社は守る。杜撰な管理を放置するより、ちゃんと運用した方が得になる仕組みにすれば、会社は勝手に動きます。
このシリーズ、まだ続きます。
「うちは中小企業だからわかんない、どこそこに任せてる」んじゃないんですよ。会社飛んでもいいんですか? こういうのは最低限の知識です。

編集部より:この記事は永江一石氏のブログ「More Access,More Fun!」2026年10月7日の記事より転載させていただきました。
コメント