

黒坂岳央です。
カーシェアリングサービス「タイムズカー」で大規模な個人情報漏えいが発生、大炎上している。
情報漏洩はあちこちで起きているが、今回大きく問題になったのは「量以上に質」である。
氏名、住所、生年月日、電話番号、メールアドレスだけでなく、運転免許情報や運転免許証画像などの本人確認書類情報まで含まれていたという。
さらには現役会員だけでなく、退会済みの利用者、さらには入会を申し込んだものの入会を完了していない人まで含まれていた。これが炎上の火種で「企業は被害者というより加害者では」と問題になった点だ。
漏洩した情報はダークウェブに流されれば、二度と回収することは出来ない。詐欺だけでなく、画像は身分証明書として使われてしまう可能性がある。
筆者が今回のニュースを見て、非常に気になったことは「なぜ企業は、こんなに大量の個人情報を持ち続けているのか?」という問題だ。これは以前に記事で書いたことがある。
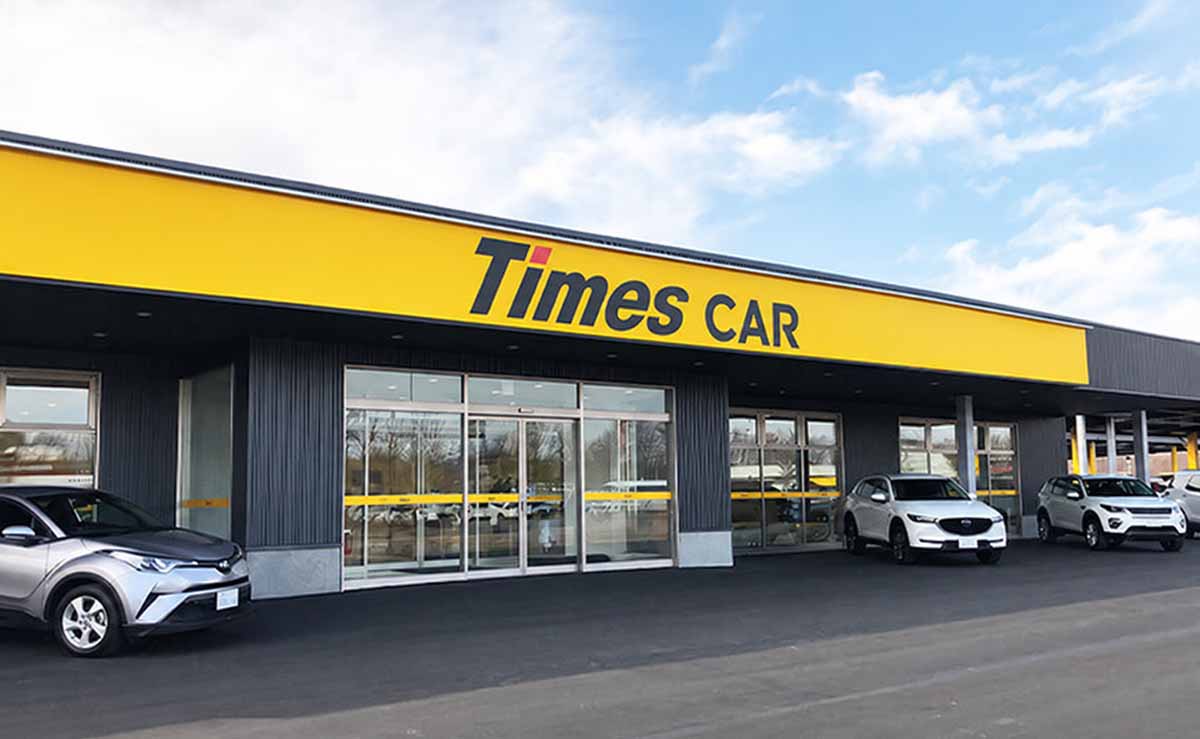
タイムズカーHPより
個人情報は「守る」前に「持たない」
サイバーセキュリティというと、暗号化、多要素認証、不正アクセス検知といった「どう守るか」を考えることが多い。だがそれ以上に最初から持たないことが非常に重要だ。
企業のデータベースに存在しない情報は盗みようがない。筆者は仕事で頂く個人情報は必要最低限の連絡先だけに留め、住所や生年月日などは一切収集しない。
もちろん、絶対に漏洩がないようにビジネスとプライベートのPCを分離し、その他堅牢な対策を施しているが、それ以上に「そもそも必要な情報以外は持つべきではない」と考えているからだ。
これは今回のタイムズカーだけの話ではない。日本で生活していると、「なぜこのサービスにこの情報が必要なのか?」と思うことが少なくない。
単なる資料請求なのに住所だけでなく生年月日まで求められる。一般的な問い合わせなのに電話番号や住所、性別や勤務先など大量の入力欄が並ぶ。「これを入れたら漏洩しないか?」ということを不安にさせられてしまう。
おそらく企業側は深くは考えていない。昔からのフォームをそのまま使っていて、「持っていればDM発送やマーケティングに使えるかもしれない」という軽い感覚で情報を集めているのだろう。
もちろん、健全に使おうと考える担当者もいれば、退職時にごっそり持ち出したり、復讐やお金儲けで外部にリストを売却する担当者もいるかもしれない。性善説に立脚した運用には限界がある。
個人情報は、集めれば集めるほど企業にとって「資産」になるだけではなく、同時に負債にもなる。
持っていなければ漏えいしなかった情報を持つことで、企業自身が新しいリスクを作り出しているからだ。過剰な個人情報の収集、保存はもうやめるべきだ。
免許証画像の不正使用リスクは来年3月まで
今回の件について、一つ安心材料も書いておきたい。それは現在漏えいした免許証画像が未来永劫、本人確認に同じように利用できるわけではないからだ。
警察庁によれば、犯罪収益移転防止法施行規則の改正により、2027年4月1日から本人確認方法が大きく変わる。本人なりすましの大きなリスクは3月末までだ。
特に非対面取引では、現在認められている「本人の顔と本人確認書類を撮影して画像を送信する方法」が廃止される。本人確認書類の画像を利用する方式も原則廃止され、マイナンバーカードの公的個人認証や、運転免許証などのICチップ情報を利用する方法などへ移行する。これは非常に大きい。
ICチップや電子証明書を使えば、単なる画像を盗んだだけでは同じ本人確認を突破できない。必ず原本が必須になるからだ。
今回漏えいした免許証画像についても、2027年4月以降は「画像だけを使って本人確認を突破する」という悪用余地は大幅に狭くなると考えていい。
本人確認を「免許証の画像を信用する仕組み」から「本人しか持っていないICチップや秘密情報を使って証明する仕組み」へ移行する方向性は正しい。今回のような漏洩対策になる。
◇
今回の事件から企業が学ぶべき教訓は、「会社はもっと強力なセキュリティシステムの導入を」というより、そもそも、必要のない情報は集めない、確認が終わったら速やかに削除するということを考えてほしい。
自分がサイバーセキュリティの勉強するほど、強く痛感することは、「攻撃者が本気を出したら防御側はどうやっても防ぎようがない」という絶望的な事実だ。企業は漏れてしまうリスク前提で顧客情報を保護してもらいたいと強く願う。
■
2026年7月、全国の書店やAmazonで最新刊絶賛発売中!

「Z世代を甘やかすな」(著:黒坂岳央)

コメント